Conoce a tu cliente, versión 2027
Desde marzo de 2027, las actividades vulnerables deberán clasificar clientes, monitorear operaciones e identificar beneficiarios controladores. Examinamos exigencias sobre riesgo, personas políticamente expuestas, arrendamientos, privacidad y responsabilidad jurídica empresarial efectiva.
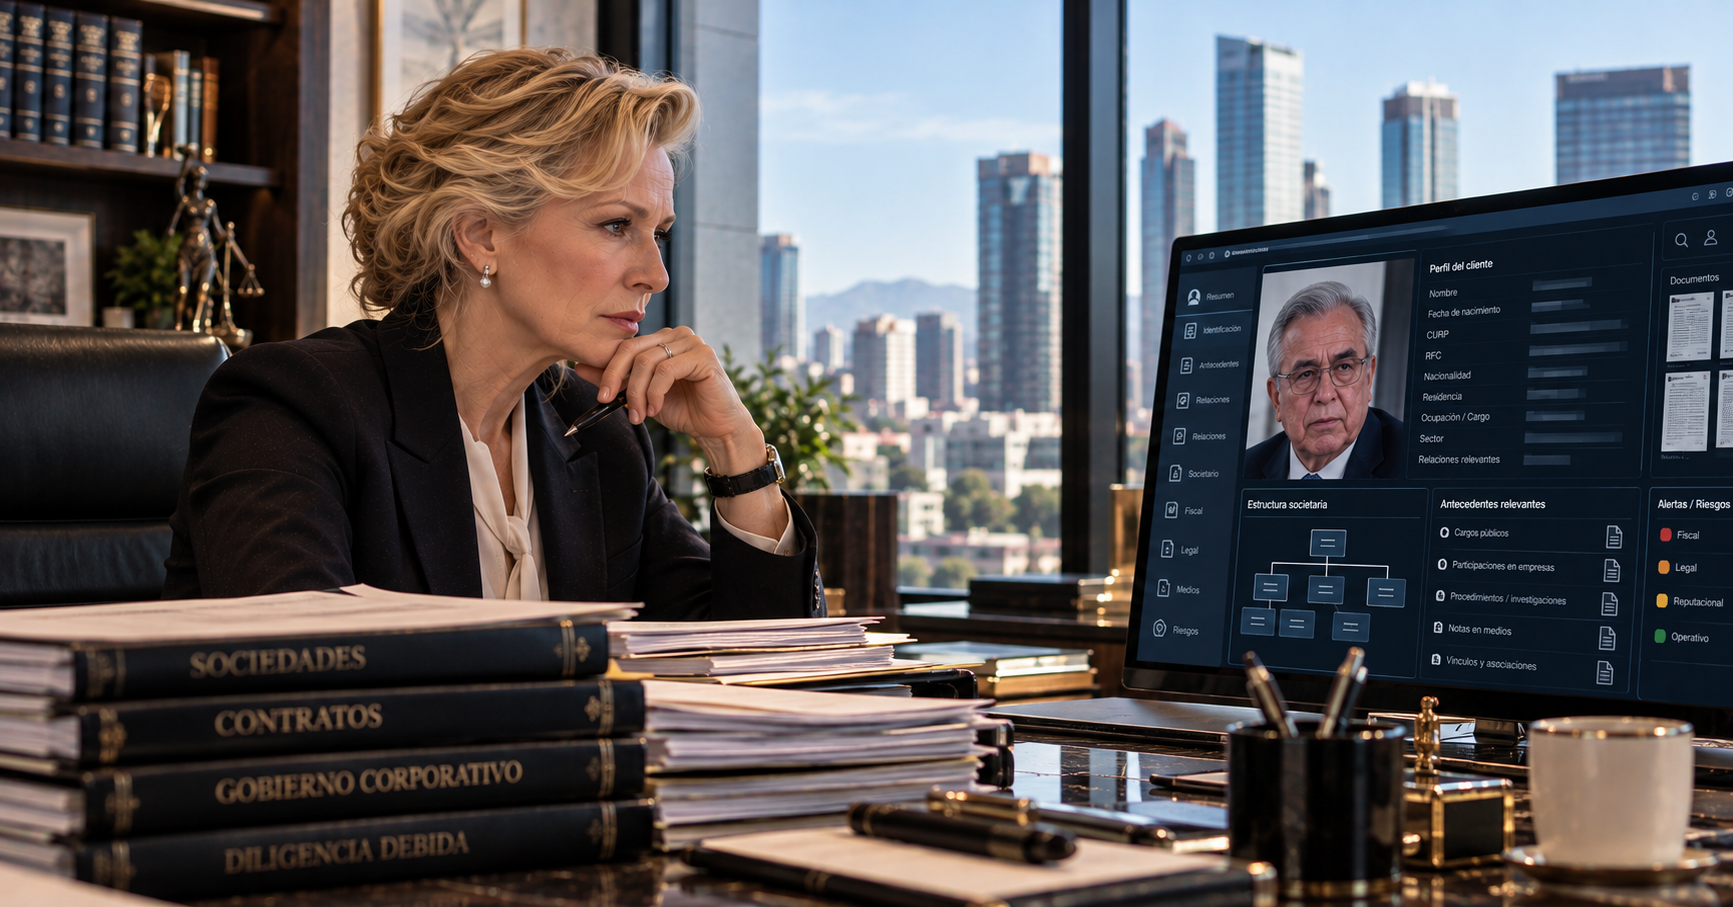
Del expediente estático al conocimiento permanente del cliente
Durante años, el cumplimiento de las obligaciones de identificación previstas en la Ley Federal para la Prevención e Identificación de Operaciones con Recursos de Procedencia Ilícita (LFPIORPI) se concentró en integrar expedientes documentales. Identificaciones oficiales, comprobantes de domicilio, actas constitutivas y datos de representantes legales conformaban el núcleo de un modelo cuyo cumplimiento podía verificarse mediante la existencia de documentos y la presentación oportuna de avisos.
La reforma publicada el 16 de julio de 2025 y el Acuerdo 115/2026, difundido en el Diario Oficial de la Federación el 7 de agosto de 2026, transforman sustancialmente esta concepción. El conocimiento del cliente deja de ser una actuación limitada al inicio de la relación comercial y adquiere carácter continuo, mediante la clasificación del riesgo, la definición de perfiles transaccionales y la identificación de quienes ejercen el control efectivo de las operaciones.
Conforme al artículo cuarto transitorio del Acuerdo, las nuevas disposiciones de los capítulos III Bis, III Ter y III Quinquies deberán observarse respecto de los actos u operaciones realizados a partir del 1 de marzo de 2027. La fecha marca una modificación importante en la responsabilidad preventiva de empresas y profesionales que realizan actividades vulnerables.
La clasificación del riesgo como obligación individualizada
El nuevo Capítulo III Bis, integrado por los artículos 23 Bis a 23 Bis 4, exige establecer un modelo que permita clasificar individualmente a cada cliente o usuario. La regulación dispone, como mínimo, tres categorías: riesgo bajo, medio y alto, aunque permite incorporar niveles intermedios cuando las características de la actividad lo justifiquen.
Esta clasificación debe ser congruente con la metodología general de evaluación de riesgos y encontrarse incorporada al Manual de Políticas Internas. No puede sustentarse exclusivamente en apreciaciones subjetivas ni en la intuición comercial del responsable de cumplimiento. Debe considerar factores inherentes al cliente, como nacionalidad, residencia, actividad económica y fuentes de ingreso, así como elementos transaccionales relacionados con montos, frecuencia, instrumentos monetarios y origen o destino de los recursos.
El artículo 23 Bis 1 exige revisar la clasificación al menos cada seis meses, con mayor frecuencia cuando el grado de riesgo sea más elevado. La obligación introduce una dimensión dinámica: un cliente inicialmente considerado de bajo riesgo puede modificar su comportamiento, estructura corporativa o exposición geográfica y requerir una clasificación diferente.
Los supuestos que exigen riesgo alto
El artículo 23 Bis 4 identifica situaciones que deben considerarse, como mínimo, de riesgo alto. Entre ellas se encuentran determinadas personas no residentes vinculadas con jurisdicciones de regímenes fiscales preferentes o con deficiencias relevantes en sus mecanismos de prevención, así como las personas políticamente expuestas extranjeras.
Esta clasificación no significa que dichos clientes realicen actividades ilícitas. Constituye una medida preventiva basada en factores que incrementan la exposición de la organización y justifican controles más rigurosos. La diferencia resulta esencial para preservar una interpretación jurídicamente razonable. El riesgo no equivale a culpabilidad, ni la existencia de una relación comercial con una persona de riesgo alto constituye, por sí misma, una conducta prohibida. Lo exigible es conocer las circunstancias de la operación, documentar sus razones y aplicar medidas proporcionales. El sistema preventivo debe permitir administrar relaciones comerciales legítimas sin desconocer las amenazas que pueden presentarse.
El perfil transaccional: conocer lo que el cliente hace
El Capítulo III Ter, particularmente los artículos 23 Ter a 23 Ter 5, desarrolla una obligación complementaria: determinar el perfil transaccional de cada cliente o usuario. Este perfil representa el comportamiento razonablemente esperado durante la relación comercial, atendiendo a los montos, número y frecuencia de operaciones, así como al origen y destino de los recursos o bienes involucrados. La regulación exige utilizar la información proporcionada por el cliente y aquella disponible en los registros de la organización. También requiere contar con un sistema de alertas que permita identificar desviaciones significativas respecto del comportamiento esperado.
Por ejemplo, una empresa inmobiliaria que habitualmente recibe pagos periódicos mediante transferencias bancarias podría identificar una variación relevante cuando un cliente modifica repentinamente la frecuencia, el monto o las características de sus operaciones. La desviación no demuestra necesariamente una irregularidad. Sin embargo, obliga a valorar sus circunstancias y determinar si corresponde actualizar el expediente, modificar la clasificación de riesgo o adoptar medidas adicionales. El perfil deberá revisarse, por regla general, al menos cada seis meses, con las particularidades previstas para relaciones de operación única.
Debida diligencia reforzada: proporcionalidad y documentación
Cuando un cliente sea clasificado como de riesgo alto, el artículo 23 Ter 3 exige obtener información adicional sobre su actividad y realizar un seguimiento más estricto de su comportamiento transaccional. También contempla cuestionarios destinados a conocer mejor el origen y destino de los recursos y las características de las operaciones. El artículo 23 Ter 4 establece medidas adicionales según la naturaleza del cliente. Tratándose de personas físicas, pueden comprender información relativa al cónyuge, dependientes económicos y vínculos patrimoniales, en los términos previstos por la regulación y el manual. Para personas morales, se exige profundizar en el conocimiento de sus principales accionistas o socios y contrastar determinados datos con los registros electrónicos de la Secretaría de Economía.
La debida diligencia reforzada no debe confundirse con una investigación ilimitada sobre la vida privada del cliente. Su alcance debe justificarse mediante las obligaciones aplicables, la clasificación de riesgo y la finalidad preventiva. La proporcionalidad exige obtener información suficiente, pero también evitar tratamientos innecesarios o ajenos al propósito legal.
Beneficiario controlador: identificar a quien realmente decide
Una de las modificaciones más relevantes aparece en el Capítulo III Quinquies, relativo a la identificación del beneficiario controlador. El artículo 23 Quinquies establece un orden de prelación para determinar quién se encuentra detrás de una persona moral que realiza operaciones con un sujeto obligado. En primer término, debe identificarse a la persona física o grupo de personas físicas que posea, directa o indirectamente, el 25 % o más del capital social. Cuando no sea posible identificarlo mediante ese criterio, deberá examinarse quién ejerce el control por otros medios, particularmente mediante facultades relacionadas con la estrategia, las decisiones y las principales políticas de la sociedad.
Si tampoco puede determinarse al beneficiario mediante los criterios anteriores, la regulación contempla identificar a quien ocupa la posición administrativa o directiva de mayor jerarquía. Este mecanismo impide reducir el análisis a la titularidad formal de las acciones. Una persona puede ejercer control efectivo mediante acuerdos contractuales, derechos especiales de voto o estructuras corporativas que no reflejan de manera evidente su influencia económica. La obligación exige investigar razonablemente la estructura y documentar el procedimiento seguido, incluso cuando resulte necesario acudir al criterio subsidiario de alta dirección.
Fideicomisos y estructuras corporativas complejas
El artículo 23 Quinquies 1 establece disposiciones específicas para los fideicomisos. En estos casos, debe identificarse a las personas físicas que ejerzan control efectivo sobre el patrimonio fideicomitido mediante facultades para administrarlo, disponer de sus bienes, instruir distribuciones o adoptar decisiones relevantes. Dependiendo de las características del fideicomiso, pueden intervenir fideicomitentes, fiduciarios, fideicomisarios, protectores o integrantes de comités técnicos. Cuando alguna de estas posiciones corresponda a una persona moral, debe examinarse la cadena de titularidad y control hasta identificar a las personas físicas correspondientes.
La regulación exige realizar la identificación antes del acto u operación o, a más tardar, al establecer la relación de negocios. No obstante, el artículo 23 Quinquies 2 contempla excepciones específicas, entre ellas determinadas entidades que cotizan en mercados de valores reconocidos y personas morales comprendidas en los anexos aplicables. La identificación del beneficiario controlador también debe distinguirse de las obligaciones fiscales previstas en los artículos 32-B Ter a 32-B Quinquies del Código Fiscal de la Federación. Aunque ambos regímenes persiguen transparencia, sus supuestos y requisitos no son necesariamente idénticos.
Personas políticamente expuestas: prevención sin presunción de ilicitud
El nuevo Capítulo III Quáter desarrolla el tratamiento de las personas políticamente expuestas (PEP). El artículo 23 Quáter comprende a quienes desempeñan o han desempeñado determinadas funciones públicas relevantes, tanto nacionales como extranjeras, e incorpora supuestos de asimilación relacionados con familiares y personas vinculadas patrimonialmente. La clasificación responde al riesgo de que determinadas posiciones de influencia puedan facilitar operaciones de corrupción, ocultamiento patrimonial o utilización indebida de recursos. Sin embargo, la condición de persona políticamente expuesta no constituye una imputación de conducta ilícita.
La regulación distingue, además, entre PEP extranjeras, consideradas de riesgo alto conforme al artículo 23 Bis 4, y PEP nacionales, respecto de las cuales deben valorarse factores adicionales para determinar su exposición. Cuando una persona políticamente expuesta también sea clasificada como de riesgo alto, el artículo 23 Ter 5 exige la aprobación de un directivo o su equivalente para las operaciones correspondientes, con una modalidad documental específica cuando el sujeto obligado sea persona física.
Consulta PEP 2.0 y sus plazos de implementación
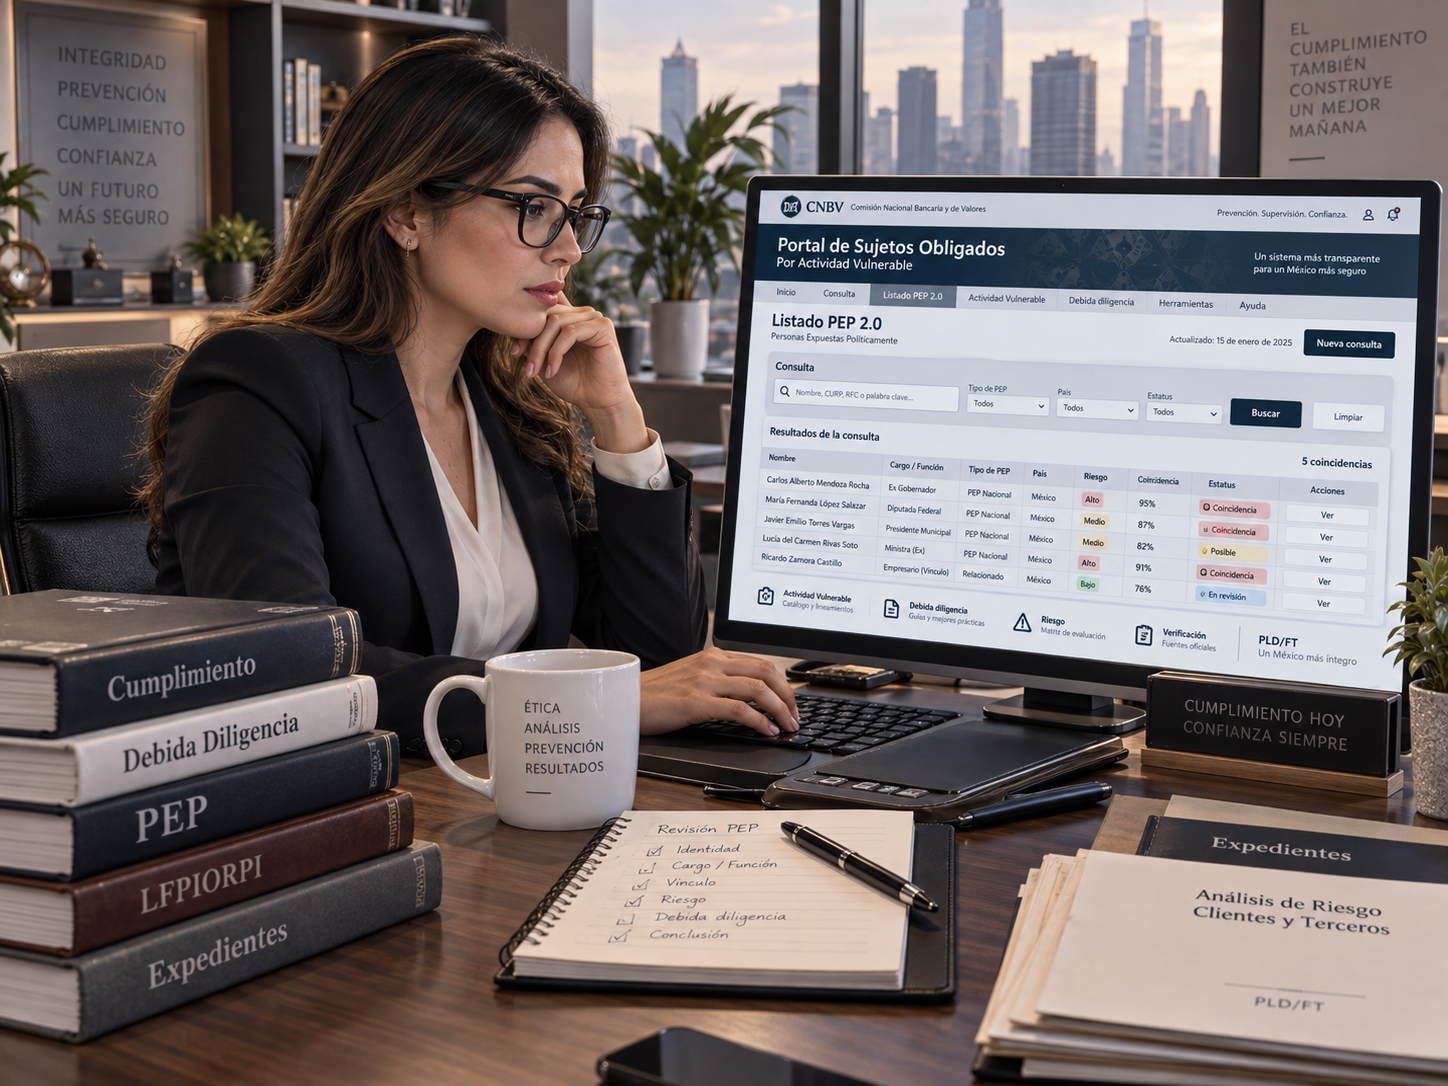
El artículo 23 Quáter 1 contempla la consulta de personas políticamente expuestas nacionales mediante la herramienta Consulta PEP 2.0, administrada por la Unidad de Inteligencia Financiera. La disposición establece que quienes realizan actividades vulnerables deberán acceder mediante su firma electrónica avanzada, conforme a las condiciones aplicables.
Sin embargo, debe observarse una precisión temporal: el artículo décimo transitorio del Acuerdo permite efectuar esta consulta nueve meses después de su entrada en vigor, lo que sitúa su implementación a partir del 30 de agosto de 2027. Esta fecha no debe confundirse con el inicio de las obligaciones generales de clasificación y conocimiento del cliente, exigibles desde marzo de 2027 en los términos transitorios correspondientes. La distinción resulta importante para evitar que la falta de disponibilidad inicial de una herramienta tecnológica se interprete como suspensión de todas las obligaciones preventivas.
Arrendamiento inmobiliario: un ejemplo de impacto empresarial
El arrendamiento de inmuebles constituye un ejemplo significativo de las nuevas exigencias. El artículo 17, fracción XV, de la LFPIORPI contempla como actividad vulnerable la constitución de derechos personales de uso o goce de bienes inmuebles cuando se actualizan los umbrales establecidos. Para 2026, el umbral mensual de identificación de 1,605 UMA equivale aproximadamente a 188 mil pesos, mientras que el umbral de aviso de 3,210 UMA representa alrededor de 377 mil pesos, considerando el valor diario de la UMA aplicable.
Estos importes deben revisarse con el valor de la UMA correspondiente al periodo de la operación, particularmente para 2027. Cuando un arrendamiento se encuentre comprendido en el régimen, el propietario o arrendador sujeto a las obligaciones aplicables deberá identificar al arrendatario y, desde marzo de 2027, observar las nuevas exigencias de clasificación, conocimiento y beneficiario controlador. En consecuencia, una empresa que arrienda locales, bodegas u oficinas puede encontrarse sujeta a obligaciones preventivas aun cuando su actividad principal no esté relacionada con servicios financieros.
Protección de datos personales y límites de la investigación
La nueva debida diligencia incrementa la cantidad y sensibilidad de la información que pueden recabar las empresas. Datos sobre vínculos familiares, estructuras accionarias, dependientes económicos y relaciones patrimoniales requieren medidas adecuadas de seguridad y confidencialidad. El cumplimiento de la LFPIORPI debe armonizarse con la Ley Federal de Protección de Datos Personales en Posesión de los Particulares, especialmente en materia de licitud, finalidad, proporcionalidad, información y seguridad.
La existencia de una obligación legal puede justificar determinados tratamientos de datos, pero no autoriza a recopilar información ilimitada ni a utilizarla para finalidades comerciales incompatibles. Por ello, las empresas deberán revisar sus avisos de privacidad, políticas de acceso, procedimientos de conservación y mecanismos de protección de expedientes. La prevención del lavado de dinero y la protección de datos personales no constituyen objetivos excluyentes. Ambas exigen controles que permitan demostrar que la información se obtiene y utiliza con fundamento y finalidad legítimos.
Responsabilidad empresarial y límites de la diligencia exigible
El nuevo régimen también plantea una cuestión relevante: ¿hasta dónde responde una empresa cuando su cliente proporciona información falsa o incompleta? La respuesta exige distinguir entre la conducta del cliente y las obligaciones propias del sujeto obligado. La existencia de declaraciones falsas no determina automáticamente que la empresa haya incumplido sus deberes de identificación. Sin embargo, tampoco basta con conservar una manifestación firmada cuando existen inconsistencias evidentes que debieron motivar verificaciones adicionales.
La diligencia exigible depende de las medidas previstas por la regulación, del grado de riesgo y de las circunstancias conocidas al momento de la operación. Desde una perspectiva jurídica, el cumplimiento debe evaluarse atendiendo a los procedimientos efectivamente ejecutados y a la razonabilidad de las decisiones adoptadas. La empresa no puede garantizar la veracidad absoluta de toda información recibida, pero sí debe demostrar que aplicó las medidas legalmente exigibles para identificar y gestionar los riesgos correspondientes.
Reflexión jurídica: conocer al cliente sin desnaturalizar la relación comercial
La evolución del régimen preventivo plantea una tensión entre la libertad de contratación, la privacidad y las obligaciones de colaboración con el Estado. Las empresas que realizan actividades vulnerables no son autoridades investigadoras. Su función consiste en aplicar controles de identificación y prevención dentro del marco legal, sin sustituir las facultades de investigación reservadas a las instituciones competentes.
Por ello, la clasificación de riesgo no debe convertirse en un mecanismo arbitrario de exclusión comercial ni en una presunción general de ilicitud. El verdadero propósito del enfoque basado en riesgos consiste en asignar recursos preventivos de manera razonable, concentrando mayores controles donde existen factores objetivos que justifican una vigilancia reforzada. Una metodología adecuada protege simultáneamente el interés público, la seguridad jurídica del sujeto obligado y los derechos de sus clientes. La calidad del cumplimiento dependerá menos de la cantidad de documentos reunidos que de la capacidad de explicar por qué fueron necesarios, cómo se verificaron y qué decisiones justificaron.
Conclusión: del archivo documental a la diligencia demostrable
El 1 de marzo de 2027 representa una transformación relevante para quienes realizan actividades vulnerables en México. El conocimiento del cliente deja de concebirse exclusivamente como un expediente de identificación y se convierte en un sistema de clasificación, seguimiento y actualización permanente. La segmentación del riesgo, el perfil transaccional, la identificación del beneficiario controlador y el tratamiento diferenciado de las personas políticamente expuestas deberán integrarse en procedimientos congruentes con la metodología general y el Manual de Políticas Internas.
Para las empresas, el desafío no consiste únicamente en incorporar nuevos formatos, sino en construir controles capaces de demostrar que las decisiones comerciales se adoptaron con información suficiente y criterios jurídicamente defendibles. Conocer al cliente en 2027 significa comprender quién interviene, quién controla, cómo opera y qué riesgos representa, sin perder de vista que la prevención debe ejercerse siempre dentro de los límites de la legalidad y la proporcionalidad.
Sobre el autor
Mtro. Adrián Alfonso Paredes Santana
Licenciado en Contaduría Pública y Abogado por la Universidad de Guadalajara, Maestro en Impuestos por Instituto de Especialización para Ejecutivos (IEE), Socio de las firmas PVE Consultores y ASMX Solutions
Compartir este análisis
Texto listo con título, sinopsis y liga. LinkedIn no muestra la sinopsis por sí solo: pégala en el post.
Sigue leyendo