1 de marzo de 2027: Del aviso a la prevención efectiva
La reforma antilavado exige evaluar riesgos en actividades vulnerables. Examinamos metodología, manual, clasificación de clientes, plazos, auditorías y responsabilidades, distinguiendo obligaciones administrativas de eventuales consecuencias penales para las empresas.
Del cumplimiento formal a la gestión del riesgo
Durante más de una década, el régimen de prevención de operaciones con recursos de procedencia ilícita aplicable a las actividades vulnerables se desarrolló principalmente alrededor de obligaciones de identificación de clientes, conservación documental y presentación de avisos. El cumplimiento se evaluaba, en buena medida, mediante la integración de expedientes y la oportunidad de los reportes enviados a la autoridad. Aunque estas obligaciones continúan siendo relevantes, resultan insuficientes para describir la nueva estructura preventiva que comienza a consolidarse en México.
La reforma a la Ley Federal para la Prevención e Identificación de Operaciones con Recursos de Procedencia Ilícita (LFPIORPI), publicada el 16 de julio de 2025, incorporó obligaciones orientadas a que quienes realizan actividades vulnerables identifiquen, evalúen, comprendan y mitiguen sus riesgos. Posteriormente, el Acuerdo 115/2026, publicado en el Diario Oficial de la Federación el 7 de agosto de 2026, desarrolló las disposiciones necesarias para instrumentar este modelo. Aunque el Acuerdo entra en vigor, con carácter general, el 30 de noviembre de 2026, su régimen transitorio establece el 1 de marzo de 2027 como una fecha fundamental para la exigibilidad de la evaluación con enfoque basado en riesgos.
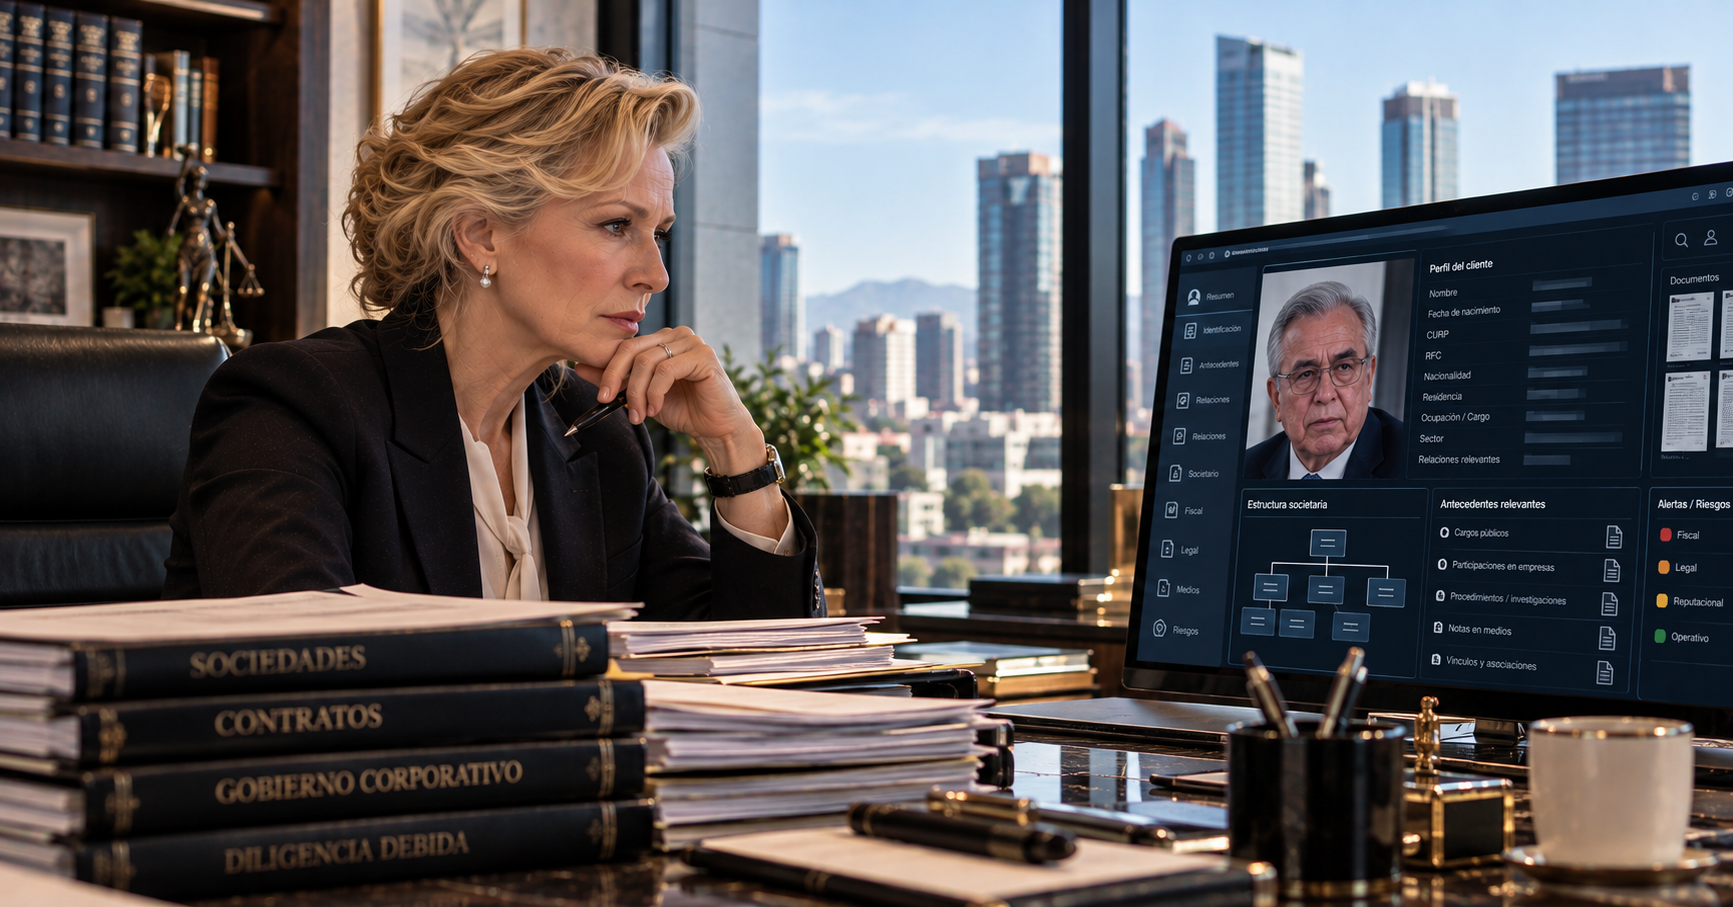
El cambio tiene consecuencias jurídicas profundas. La empresa deja de limitarse a demostrar que cumplió procedimientos administrativos y debe acreditar que esos procedimientos responden razonablemente a los riesgos asociados con sus operaciones. La prevención adquiere así una dimensión sustantiva: no basta con conservar documentos o presentar avisos, sino que resulta indispensable explicar cómo se identificaron las amenazas, qué criterios permitieron medirlas y cuáles fueron las decisiones adoptadas para reducirlas.
El fundamento jurídico de la evaluación
El artículo 18, fracción VII, de la LFPIORPI establece la obligación de realizar una evaluación con enfoque basado en riesgos para quienes llevan a cabo actividades vulnerables. El Acuerdo 115/2026 desarrolla esta exigencia mediante el Capítulo II Quáter de las Reglas de carácter general, integrado por los artículos 10 Septies a 10 Septies 6. Estas disposiciones configuran un sistema que exige identificar los factores de exposición, valorar su importancia y establecer mecanismos de mitigación congruentes con las características de cada actividad económica.
La regulación responde a los estándares del Grupo de Acción Financiera Internacional (GAFI), particularmente a su Recomendación 1, relativa a la identificación, evaluación y comprensión de riesgos, así como a las recomendaciones 22 y 23, aplicables a determinadas actividades y profesiones no financieras. Sin embargo, es indispensable distinguir entre el valor orientador de estos estándares internacionales y las obligaciones exigibles conforme al derecho mexicano. Las recomendaciones del GAFI no sustituyen la legislación nacional; su relevancia jurídica se concreta mediante las disposiciones que las incorporan al ordenamiento.
Esta precisión resulta especialmente importante al interpretar el alcance de las nuevas obligaciones. La autoridad puede exigir el cumplimiento de los elementos previstos en la ley y en las reglas válidamente expedidas, pero no convertir cualquier práctica internacional en una obligación sancionable sin fundamento normativo suficiente. La prevención debe ser rigurosa, aunque siempre subordinada a los principios de legalidad y seguridad jurídica.
Qué debe contener una metodología jurídicamente suficiente
El artículo 10 Septies exige diseñar e implementar una metodología que permita identificar, analizar, comprender, medir y mitigar los riesgos relacionados con las operaciones realizadas. No basta con elaborar una matriz que clasifique genéricamente a los clientes como de riesgo bajo, medio o alto. La evaluación debe construirse sobre factores identificables, indicadores verificables y criterios que permitan justificar los resultados obtenidos. Su utilidad depende de que represente las condiciones reales de la organización y no de que reproduzca un modelo estandarizado ajeno a sus operaciones.
Conforme al artículo 10 Septies 1, la metodología debe considerar, entre otros elementos, los actos u operaciones realizados, los tipos de clientes o usuarios, los países y áreas geográficas involucrados, así como las transacciones y canales de envío o distribución. También debe incorporar indicadores relacionados con los delitos previstos en los artículos 139 Quáter y 400 Bis del Código Penal Federal, relativos al financiamiento al terrorismo y a las operaciones con recursos de procedencia ilícita. Esta vinculación demuestra que el sistema administrativo de prevención busca identificar circunstancias que podrían facilitar conductas penalmente relevantes.
Sin embargo, la incorporación de indicadores relacionados con delitos no significa que una operación clasificada como riesgosa sea necesariamente ilícita. El riesgo expresa una posibilidad que debe gestionarse; no constituye una declaración anticipada de culpabilidad. Precisamente por ello, la metodología debe permitir distinguir entre características que justifican controles reforzados y hechos que, por sus particularidades, podrían requerir medidas adicionales conforme a la legislación.
La información histórica y la actualización permanente
El artículo 10 Septies 2 exige utilizar información correspondiente a un periodo no menor de doce meses, incluyendo datos sobre clientes, operaciones y montos involucrados. Para quienes no cuenten con operaciones durante ese periodo, se contempla la utilización de información proyectada, que deberá actualizarse una vez transcurrido el primer año de actividad. No obstante, el régimen transitorio establece una precisión relevante para la evaluación exigible a partir del 1 de marzo de 2027: deberán considerarse los factores e información correspondientes al año inmediato anterior o, cuando no exista información de todo ese ejercicio, la disponible desde el inicio de la actividad vulnerable.
La evaluación tampoco puede convertirse en un documento inmutable. El artículo 10 Septies 3 exige revisarla cuando se identifiquen nuevos riesgos, cuando se actualice la Evaluación Nacional de Riesgos y dentro de los plazos previstos por la regulación. Asimismo, antes de incorporar nuevos productos, servicios, modalidades, canales o tipos de clientes, deberán examinarse los riesgos correspondientes. La obligación introduce una lógica preventiva: la empresa debe valorar las consecuencias de sus decisiones comerciales antes de que las nuevas operaciones generen exposiciones no controladas.
La documentación relacionada con la metodología debe conservarse durante al menos diez años y proporcionarse al SAT o a la Unidad de Inteligencia Financiera cuando legalmente sea requerida. Además, el SAT puede revisar su contenido, señalar ajustes y solicitar planes de acción. En consecuencia, la evaluación debe generar evidencia suficiente para explicar no solamente sus resultados, sino también las decisiones empresariales adoptadas a partir de ellos.
El Manual de Políticas Internas como instrumento de gobierno corporativo
El nuevo Capítulo X de las Reglas, particularmente los artículos 37 y 37 Bis, transforma el Manual de Políticas Internas en un instrumento esencial del sistema preventivo. La regulación establece catorce contenidos mínimos relacionados con identificación y conocimiento de clientes, clasificación de riesgos, debida diligencia diferenciada, seguimiento de personas políticamente expuestas, detección de operaciones relevantes para el sistema preventivo, presentación de avisos, conservación documental, capacitación y auditoría. También contempla procedimientos para verificar listas oficiales y delimitar responsabilidades dentro de la organización.
La importancia del manual no reside en su extensión, sino en su correspondencia con la metodología. Una empresa que identifica determinados clientes o actividades como de alto riesgo no puede mantener controles indiferenciados sin justificar esa decisión. Los procedimientos deben reflejar los resultados de la evaluación y establecer responsabilidades concretas para su ejecución. De lo contrario, el documento podría acreditar únicamente la existencia formal de políticas, pero no su aplicación efectiva.
Para determinados grupos empresariales, las reglas también contemplan políticas centralizadas aplicables a filiales de propiedad mayoritaria, bajo las condiciones correspondientes. Esta exigencia introduce una dimensión de gobierno corporativo, pues obliga a coordinar criterios preventivos entre distintas entidades sin desconocer sus particularidades operativas. El cumplimiento deja de depender exclusivamente del responsable designado y requiere participación efectiva de los órganos de administración.
Clasificación de clientes y debida diligencia diferenciada
El enfoque basado en riesgos exige reconocer que las relaciones comerciales no presentan idénticas características. La naturaleza de los clientes, sus estructuras jurídicas, la ubicación de sus operaciones y los mecanismos utilizados para realizar transacciones pueden modificar significativamente la exposición de una empresa. Por ello, las nuevas disposiciones requieren establecer procedimientos de clasificación y aplicar medidas de debida diligencia acordes con el nivel de riesgo identificado.
Una operación vinculada con estructuras corporativas complejas, jurisdicciones de mayor exposición o dificultades para identificar al beneficiario controlador puede justificar controles reforzados. En contraste, una relación comercial de menor riesgo podría requerir procedimientos proporcionales, siempre dentro de los requisitos mínimos establecidos por la legislación. La clasificación no autoriza a omitir obligaciones legales, sino que permite distribuir razonablemente los recursos preventivos según la exposición de cada operación.
Desde una perspectiva jurídica, las decisiones deben sustentarse en criterios objetivos y conservar evidencia suficiente. La empresa debe poder explicar por qué aceptó una relación comercial, solicitó información adicional, estableció restricciones o decidió no continuar una operación. La evaluación adquiere verdadero valor cuando influye en decisiones concretas y verificables.
Consecuencias administrativas y facultades de supervisión
La ausencia de una evaluación exigible o su implementación deficiente puede generar consecuencias administrativas conforme al régimen sancionador de la LFPIORPI. La cuantía de las multas dependerá de la obligación incumplida, del supuesto legal actualizado y de los parámetros vigentes para su determinación. Por ello, sería incorrecto sostener que cualquier deficiencia metodológica produce automáticamente la sanción máxima prevista en la legislación. La autoridad deberá identificar la infracción concreta, fundar su actuación y observar las condiciones legales correspondientes.
El riesgo administrativo adquiere relevancia porque la metodología se relaciona con otras obligaciones. Una evaluación inadecuada puede repercutir en la clasificación de clientes, la intensidad de la debida diligencia, los mecanismos automatizados, el contenido del manual y los procedimientos de supervisión. Las deficiencias no necesariamente permanecen aisladas: pueden reproducirse en diferentes componentes del sistema y dificultar la demostración de un cumplimiento efectivo.
La prevención, por tanto, debe entenderse como una inversión en certeza jurídica. Corregir anticipadamente una metodología deficiente suele resultar más razonable que reconstruir decisiones empresariales después de una revisión administrativa, especialmente cuando los expedientes no permiten explicar los criterios utilizados.
Auditoría anual: de la documentación a la eficacia
El Capítulo XIV de las Reglas, integrado por los artículos 42 a 51, establece un régimen de auditoría destinado a evaluar la efectividad del cumplimiento. Según las condiciones previstas por la regulación, la revisión puede realizarse mediante estructuras internas o mediante personas auditoras externas. Para determinados sujetos de riesgo bajo o medio se contemplan mecanismos internos independientes del representante encargado de cumplimiento; cuando el riesgo sea alto, la regulación exige la intervención de una persona auditora externa que reúna los requisitos profesionales y de certificación aplicables.
El régimen transitorio establece que el primer periodo sujeto a auditoría comprenderá del 1 de enero al 31 de diciembre de 2028. Esta fecha no significa que las empresas puedan posponer hasta entonces la implementación de sus controles. Por el contrario, la auditoría examinará el funcionamiento de un sistema que deberá encontrarse operativo desde los plazos anteriores. La evaluación de riesgos constituirá un elemento central para verificar si los controles fueron diseñados y ejecutados conforme a la exposición real de la organización.
La auditoría tampoco debe reducirse a comprobar que existen documentos firmados. Su finalidad consiste en examinar la eficacia de los procedimientos, identificar deficiencias y proponer medidas correctivas. La calidad del sistema preventivo se apreciará, en buena medida, por la congruencia entre los riesgos identificados, los controles establecidos y la evidencia de su aplicación.
Responsabilidad penal: evitar inferencias automáticas
La relación entre las obligaciones administrativas de prevención y la responsabilidad penal requiere especial prudencia. El artículo 400 Bis del Código Penal Federal tipifica las operaciones con recursos de procedencia ilícita y exige acreditar los elementos correspondientes. Por su parte, el artículo 9 del mismo ordenamiento regula las modalidades de actuación dolosa. La existencia de deficiencias en una evaluación de riesgos puede constituir un dato relevante dentro de una investigación, particularmente cuando existieron alertas conocidas o decisiones deliberadas de ignorarlas.
Sin embargo, el incumplimiento de la LFPIORPI no demuestra automáticamente dolo, conocimiento del origen ilícito de los recursos ni responsabilidad penal. Sostener lo contrario implicaría confundir una infracción administrativa con los elementos constitutivos de un delito. La responsabilidad penal exige acreditar los presupuestos previstos por la legislación y valorar las circunstancias concretas de la conducta investigada.
En materia de personas jurídicas, el artículo 421 del Código Nacional de Procedimientos Penales reconoce la relevancia de la inobservancia del debido control en los supuestos legalmente previstos. Una metodología seria, aplicada y documentada puede aportar elementos para demostrar la existencia de medidas preventivas razonables. No obstante, su sola aprobación no garantiza la exclusión de responsabilidad: su valor dependerá de la implementación efectiva y de los hechos específicos del caso.
El calendario de implementación y las prioridades empresariales
El calendario establecido por el Acuerdo 115/2026 exige una planeación inmediata. El 30 de noviembre de 2026 se produce su entrada en vigor general; el 1 de enero de 2027 comienza el primer periodo anual de capacitación; el 1 de marzo de 2027 adquieren exigibilidad la evaluación de riesgos y diversas obligaciones relacionadas con el manual y la clasificación de clientes; y el 1 de junio de 2027 deberán encontrarse operando los mecanismos automatizados correspondientes. El ejercicio 2028 será el primero sujeto a auditoría anual.
Estas fechas obligan a revisar desde ahora qué actividades vulnerables realiza la organización, qué información histórica tiene disponible y cuáles son sus principales factores de exposición. El diagnóstico debe permitir construir una matriz sustentada en datos reales, actualizar los procedimientos internos y definir responsabilidades. También resulta conveniente que el órgano de administración conozca los resultados y participe formalmente en la aprobación de las medidas relevantes.
La implementación tecnológica debe responder al volumen, complejidad y riesgos de cada sujeto obligado. No existe una solución informática universal. Lo jurídicamente importante es que los mecanismos utilizados cumplan las funciones exigidas por la regulación, permitan ejecutar la metodología y generen evidencia verificable de las operaciones y alertas correspondientes.
Conclusión: prevenir, demostrar y responder
El 1 de marzo de 2027 representa una fecha decisiva para quienes realizan actividades vulnerables en México. La evaluación con enfoque basado en riesgos se convierte en el fundamento operativo de la clasificación de clientes, el Manual de Políticas Internas y los mecanismos de supervisión. Su importancia no radica en producir documentos extensos, sino en construir un sistema que permita comprender los riesgos de la organización, asignar responsabilidades y justificar las decisiones adoptadas.
La reforma también modifica la manera de concebir la defensa jurídica. Una metodología efectivamente aplicada puede fortalecer la posición de la empresa durante una revisión administrativa y aportar elementos relevantes en una eventual controversia penal, sin sustituir los requisitos probatorios propios de cada procedimiento. La documentación preventiva adquiere así una función adicional: demostrar que las decisiones no fueron improvisadas, sino resultado de una evaluación razonable y verificable.
La verdadera evolución del cumplimiento antilavado consiste en pasar de acreditar que se presentaron avisos a demostrar que la organización conoce sus riesgos, adopta medidas proporcionales y puede explicar documentalmente por qué decidió actuar de determinada manera.
Sobre el autor
Mtro. Adrián Alfonso Paredes Santana
Licenciado en Contaduría Pública y Abogado por la Universidad de Guadalajara, Maestro en Impuestos por Instituto de Especialización para Ejecutivos (IEE), Socio de las firmas PVE Consultores y ASMX Solutions
Compartir este análisis
Texto listo con título, sinopsis y liga. LinkedIn no muestra la sinopsis por sí solo: pégala en el post.
Sigue leyendo