Aproximación a la ISO 31022 de Gestión de Riesgo Legal
Es una aproximación con una descripción de los objetivos, contenido y se hace una traducción no oficial de dos términos clave
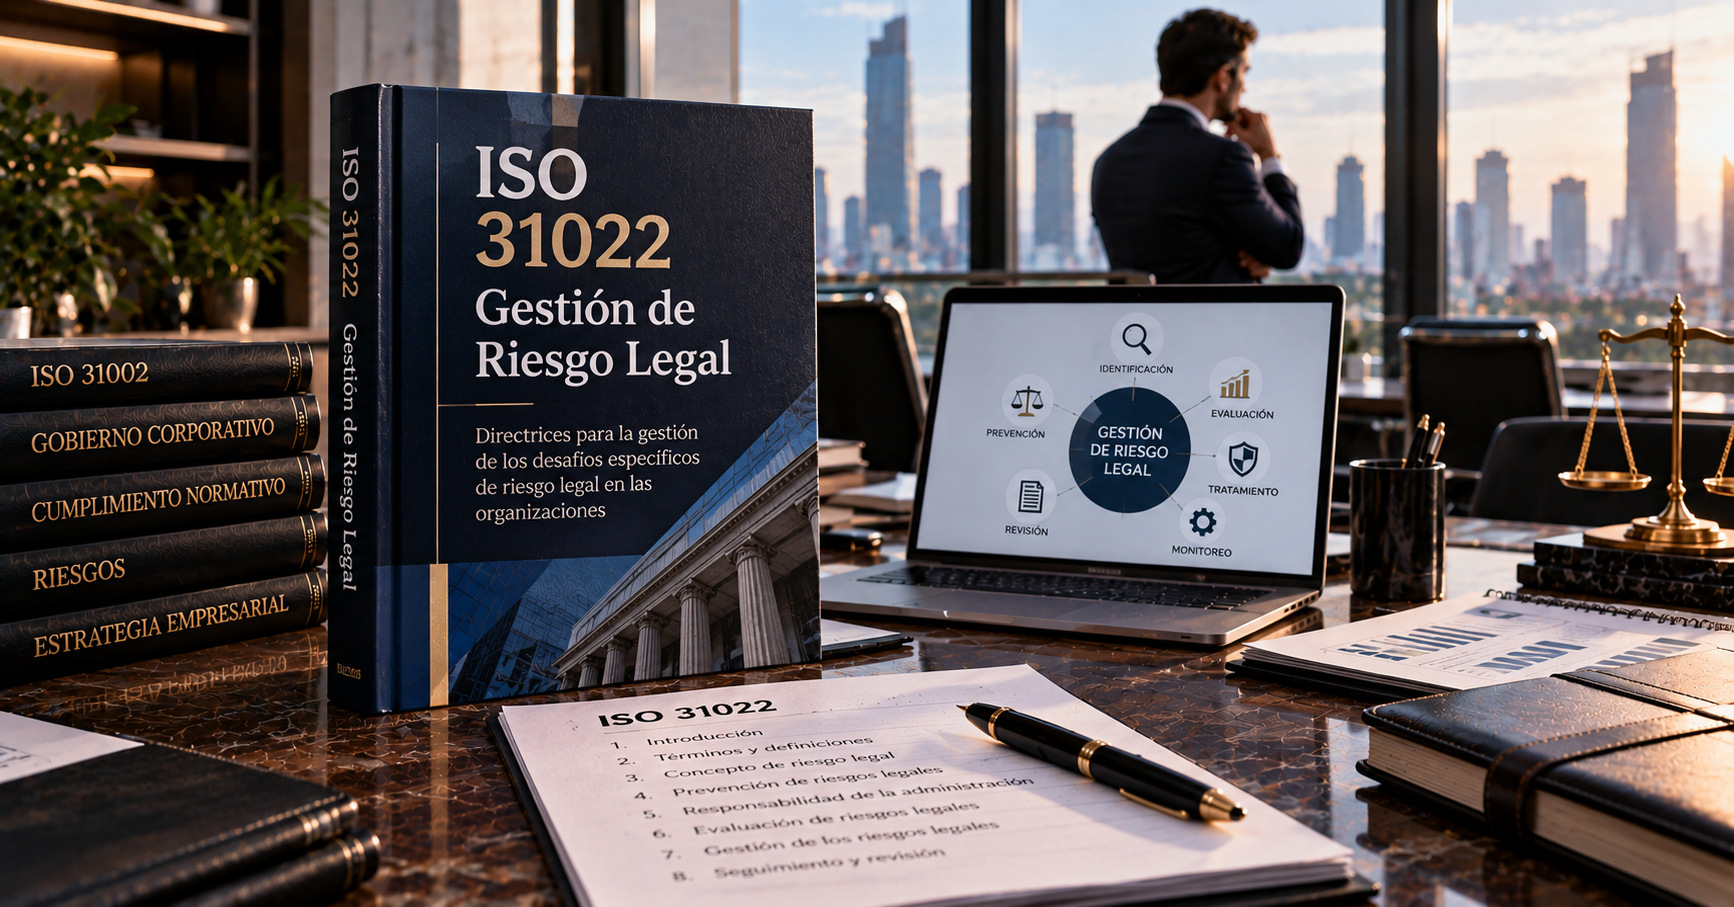
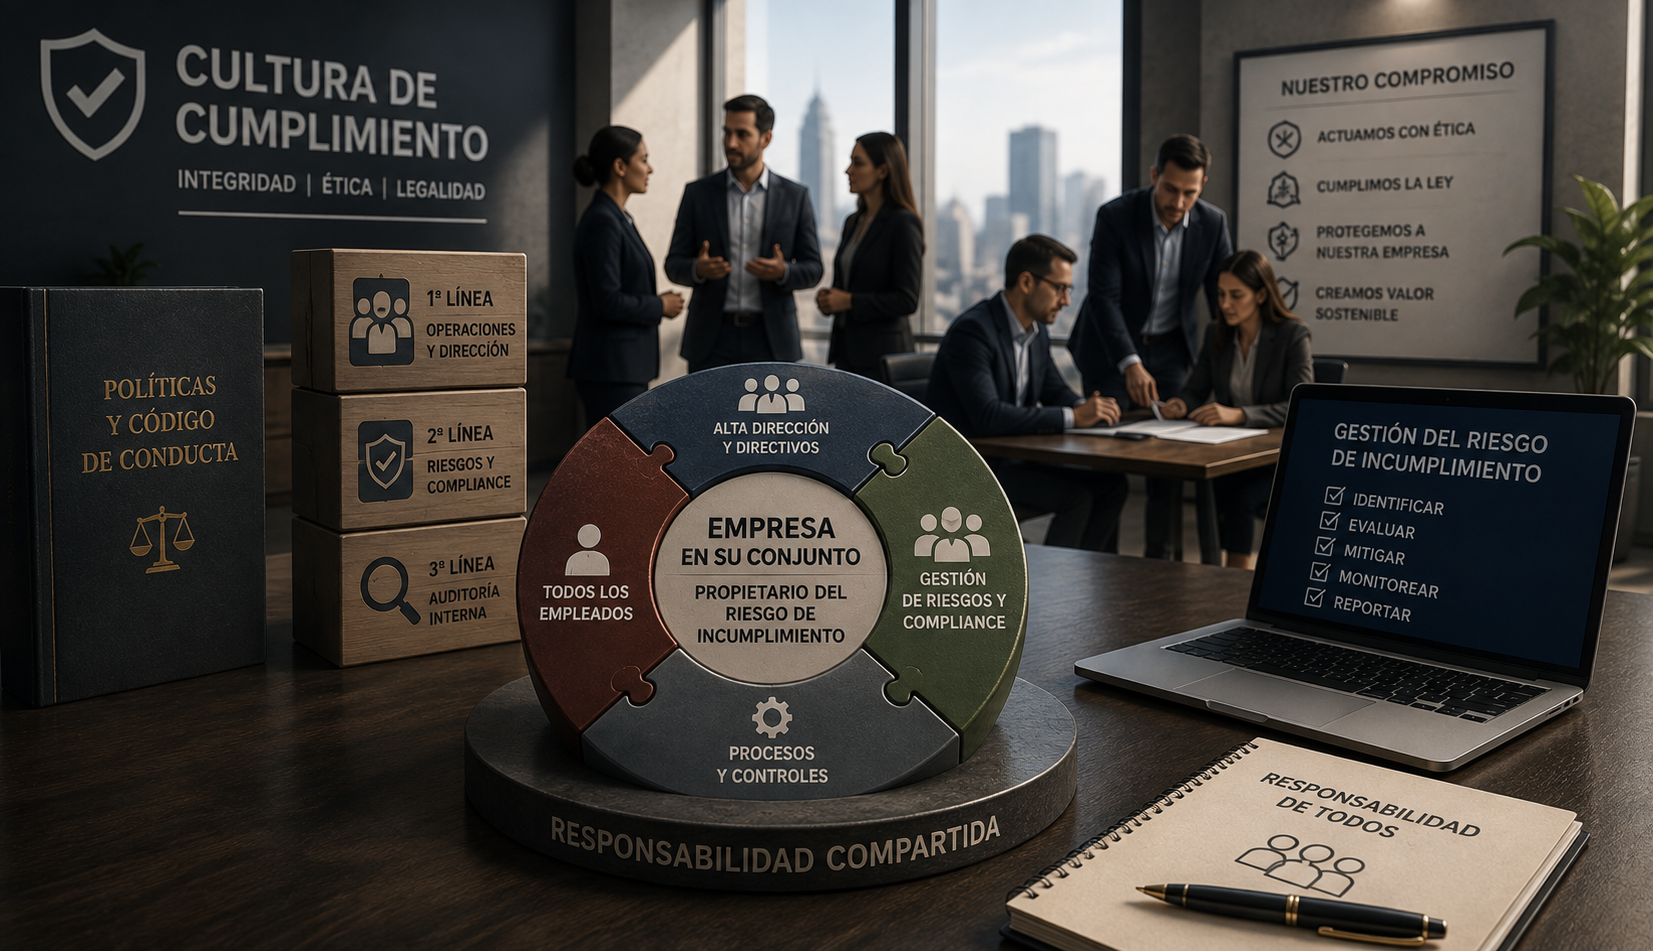
El ISO/TC 262 Risk Management publicó en mayo de 2020 la primera edición de la norma ISO 31022 de Gestión de Riesgo Legal. Esta norma es un documento de 31 páginas que ofrece pautas para gestionar los desafíos específicos de riesgo legal en cualquier tipo de organización. El propósito de redactar éste artículo es describir el contenido de la norma y ofrecer una comprensión a manera de introducción de su contenido.
Te preguntarás ¿qué contiene y cómo se puede personalizar la norma ISO 31022 aplicable a cualquier organización? De inicio te explico que es complementario a la ISO 31000, su objetivo es proporcionar un documento que pueda ser personalizado para cualquier organización y su contexto para gestionar los desafíos específicos de riesgo legal.
La ISO 31022 proporciona directrices para ayudar a las organizaciones a manejar los retos legales específicos a los que se enfrentan. Esta norma se estructura de manera simple, con una explicación de los principales términos utilizados, una descripción general de los principios, la aplicación de estos en los distintos contextos regulatorios y la aplicación de los principios para el manejo de riesgos legales en una organización. La norma también incluye consejos para el desarrollo y administración de una estrategia de gestión de riesgos de responsabilidad legal y para el monitoreo y control de los riesgos.
También proporciona algunos ejemplos útiles de cómo pueden abordarse diferentes tipos de riesgos legales, así como consejos prácticos sobre la forma en que las organizaciones deben administrar los riesgos de responsabilidad legal. Además, incluye una descripción detallada de los elementos clave a considerar al elegir una metodología de gestión de riesgos de responsabilidad legal. Los términos claves de esta norma son:
1. Riesgo de legal: Se refiere al riesgo de una organización de ser responsable de daños, reclamaciones o pérdidas por violar leyes, reglamentos u otros requisitos legales y reglamentarios.
2. Regulación: Se refiere a los requisitos de cumplimiento legal, reglamentario y contable aplicables a una organización, incluidos los estándares, directrices, prácticas y procesos.
La norma se compone de los siguientes apartados principales:
1. Introducción
2. Términos y definiciones
3. Concepto de riesgo legal
4. Prevención de riesgos legales
5. Responsabilidad de la administración en la gestión de los riesgos legales
6. Evaluación de riesgos legales
7. Gestión de los riesgos legales
8. Seguimiento y revisión
Es importante que la conozcas, estudies y apliques en tu día a día cómo asesor de empresas. La norma ISO 31022 de gestión de riesgo legal es un documento útil y completo para ayudar a las organizaciones a identificar y gestionar los desafíos específicos de riesgo legal en cualquier contexto, por lo tanto debes sé quién dominé para su implementación. Por lo tanto, te recomiendo que la leas, la entiendas y la implementes para tener una gestión eficiente y efectiva de los riesgos legales en todas las organizaciones.

Sobre el autor
Mtro. Adrián Alfonso Paredes Santana
Licenciado en Contaduría Pública y Abogado por la Universidad de Guadalajara, Maestro en Impuestos por Instituto de Especialización para Ejecutivos (IEE), Socio de las firmas PVE Consultores y ASMX Solutions
Compartir este análisis
Texto listo con título, sinopsis y liga. LinkedIn no muestra la sinopsis por sí solo: pégala en el post.
Sigue leyendo