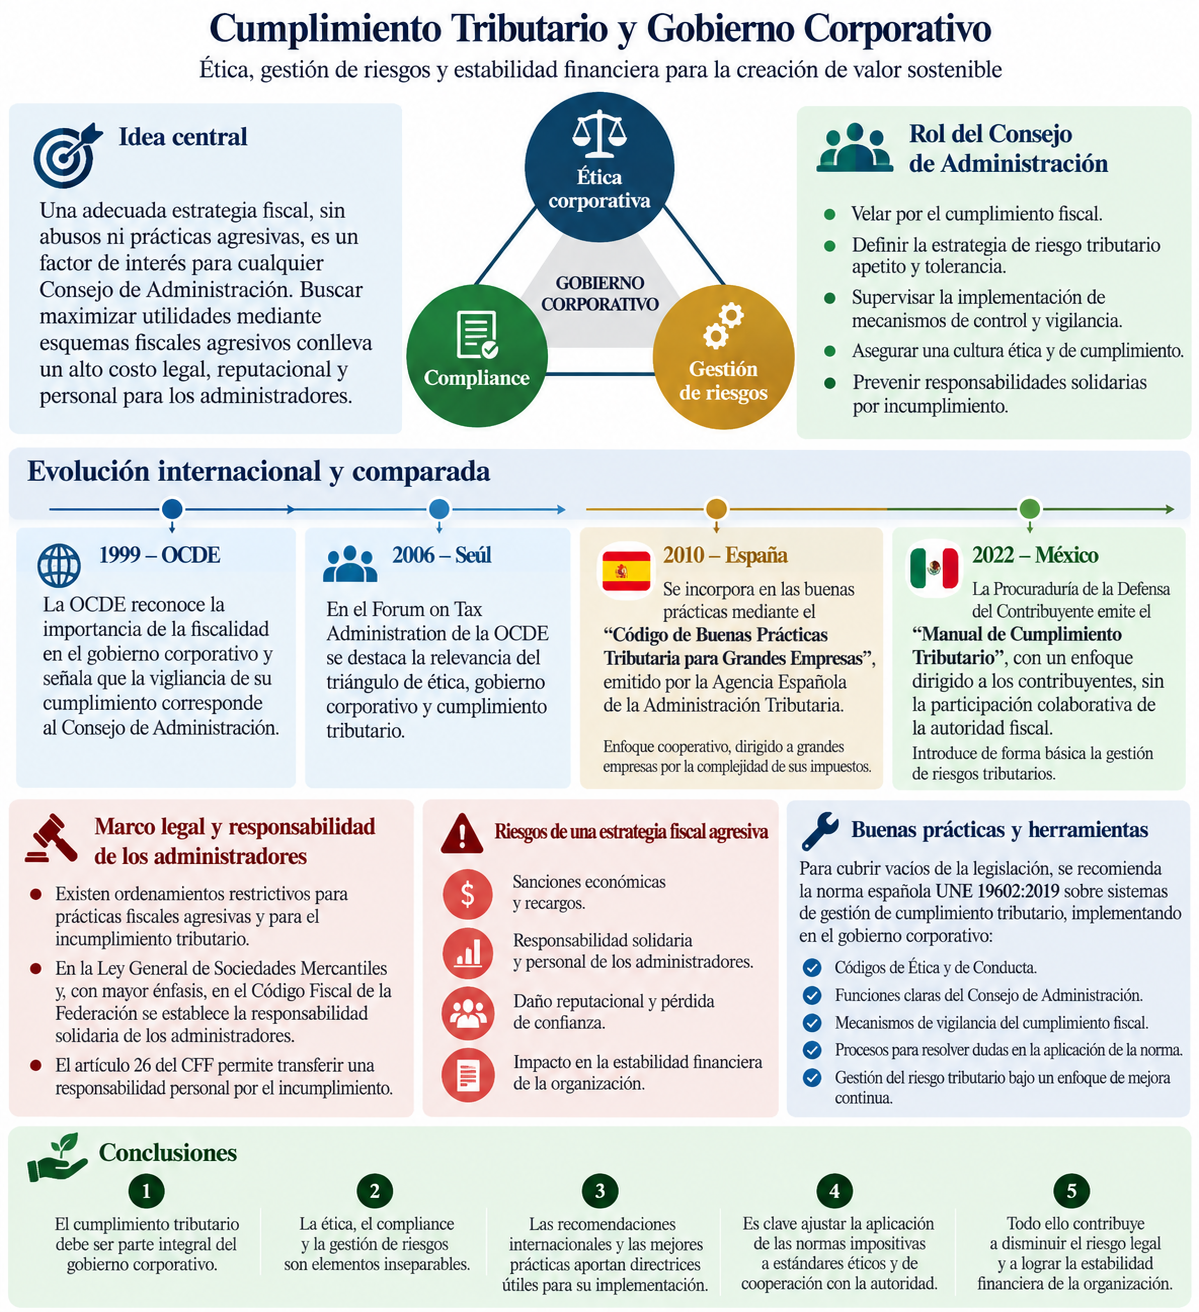
Sin ISO 31022:2020, es complejo gestionar los riesgos legales
La importancia de la gestión eficiente del riesgo legal en un entorno empresarial cada vez más desafiante.
En un entorno empresarial cada vez más complejo y desafiante, las empresas se enfrentan a una amplia gama de riesgos legales que van mucho más allá de cumplir con los requisitos legales y reglamentarios. La globalización económica, el aumento de la competencia y la complejidad de la contratación comercial hacen que sea cada vez más crucial para el éxito de la empresa una adecuada gestión de los riesgos inherentes, e incluso, el manejo de aquellos que están fuera del control de la entidad.
Con el surgimiento de la norma ISO 31022:2020 sobre Gestión del riesgo: directrices para la gestión del riesgo legal, representó un gran avance significativo en la elaboración de modelos de cumplimiento y su certificación en materia jurídica, complementa de forma específica la norma ISO 31000 sobre gestión de riesgos en general, y se basa en las mejores prácticas que se aplican en todo el mundo. La implementación de estos modelos certificados permitirá gestionar de manera más efectiva el riesgo legal y cumplir con los requisitos legales y reglamentarios.
Además, la norma será de gran utilidad para los jueces al momento de evaluar y analizar las pruebas relacionadas con la exención o atipicidad de la responsabilidad penal de las personas jurídicas. Con el uso de estándares conocidos para todos, podrán determinar si los modelos implementados cuentan con los procesos necesarios para prevenir la ocurrencia de delitos establecidos por la ley. Esto es especialmente relevante en el contexto del Compliance, pero también para el cumplimiento legal en general, ya que permite evitar la implementación de modelos solo en papel, sin una efectiva y real gestión del riesgo legal.
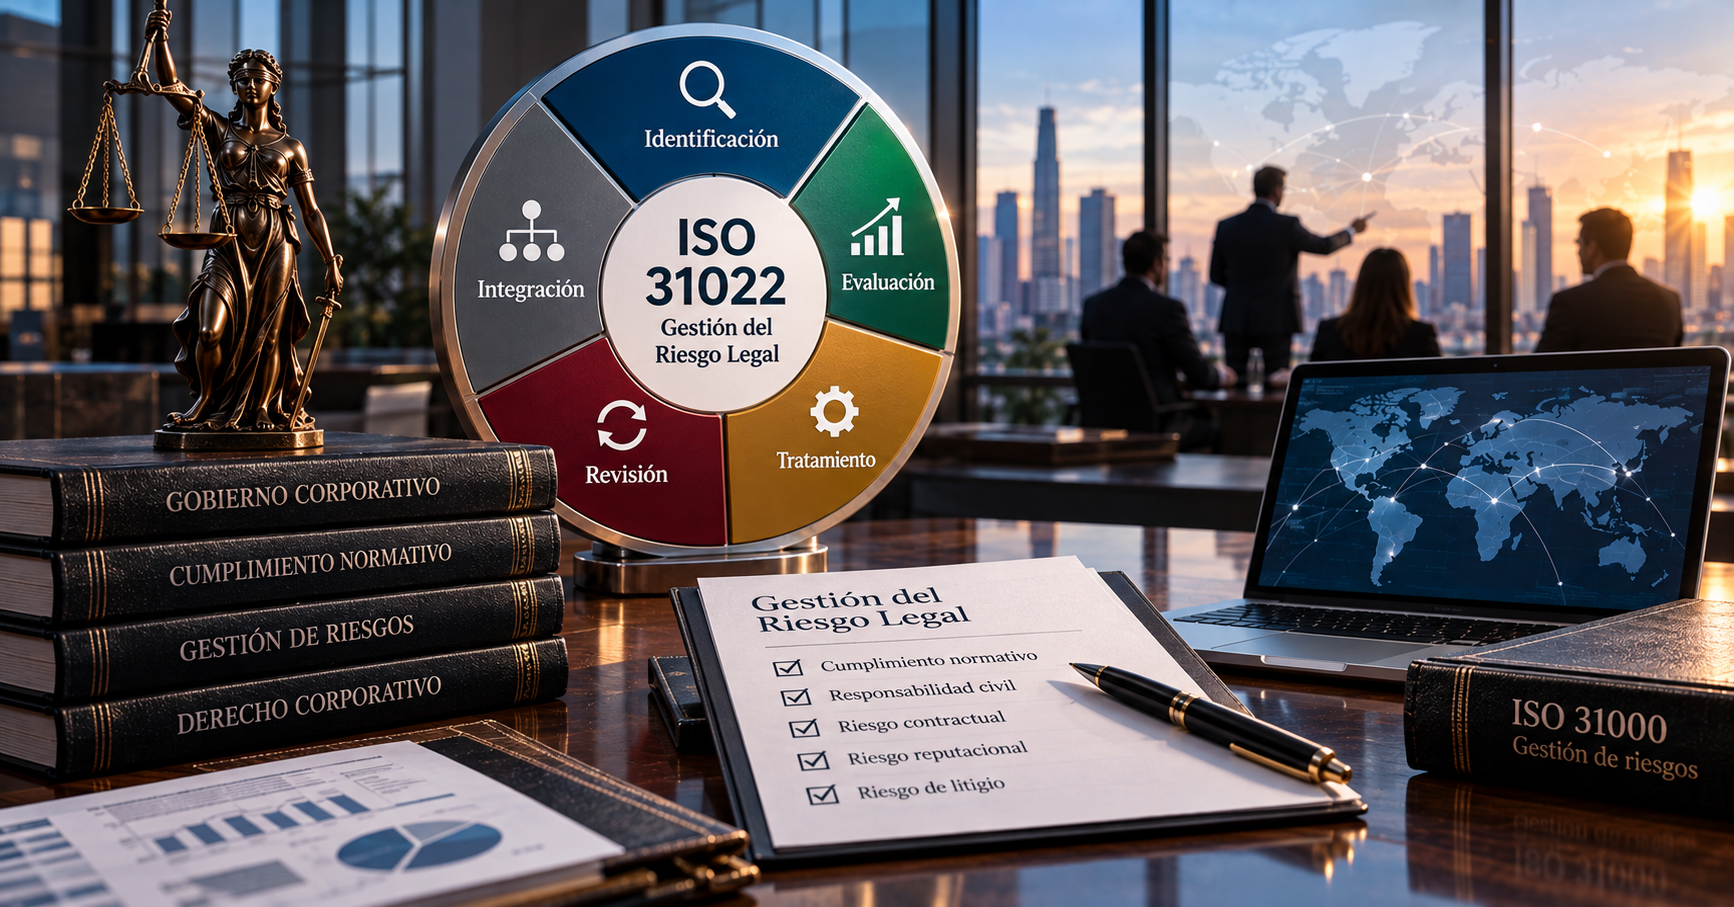
Está La norma ISO establece un marco de gestión de riesgos legales basado en los principios y pautas genéricas de la norma ISO 31000, ayuda a las empresas a cumplir con los requisitos legales y reglamentarios, administrar el riesgo contractual, tomar decisiones estratégicas y mejorar la capacidad de la empresa para manejar entornos legales complejos. Estos riesgos pueden incluir, entre otros, el cumplimiento normativo, la responsabilidad civil, el riesgo reputacional y el riesgo de litigio. El contenido de la norma ISO en mención se organiza en cinco secciones:
Introducción: esta sección proporciona una descripción general establece los objetivos y los beneficios de la gestión de riesgos legales.
Contexto organizacional: esta sección describe los factores que influyen en la gestión de riesgos legales de una organización, incluyendo la cultura empresarial, los objetivos estratégicos, el entorno legal y el regulatorio.
Marco de gestión: esta sección establece los principios para la gestión, incluyendo la definición de riesgos legales, su evaluación, como se sugiere la selección de tratamientos y el monitoreo continuo.
Proceso: esta sección describe el proceso que consta de cuatro etapas: identificación, evaluación, tratamiento y revisión.
Integración: esta sección describe cómo se integra en la gestión general de riesgos y en la cultura empresarial, incluyendo la asignación de roles y responsabilidades en la implementación de un sistema de gestión de riesgos legales.
Sin embargo, la gestión eficiente del riesgo legal va mucho más allá de cumplir con la el marco normativo. Para que sea completamente efectiva, debe convertirse en una parte integral de la gestión general del riesgo, la cultura de la empresa y las prácticas comerciales cotidianas. Esto implica una revisión constante, la identificación temprana y la implementación de medidas preventivas y correctivas.
La gestión del riesgo legal es fundamental para el gobierno corporativo y para el desarrollo sostenible de las empresas. La norma ISO 31022:2020 - Directrices para la Gestión del Riesgo Legal en las organizaciones, es una herramienta valiosa para ayudar a las empresas a gestionar los riesgos legales de manera efectiva y garantizar que la gestión del riesgo legal esté completamente integrada en la gestión general del riesgo y la cultura empresarial.

Sobre el autor
Mtro. Adrián Alfonso Paredes Santana
Licenciado en Contaduría Pública y Abogado por la Universidad de Guadalajara, Maestro en Impuestos por Instituto de Especialización para Ejecutivos (IEE), Socio de las firmas PVE Consultores y ASMX Solutions
Compartir este análisis
Texto listo con título, sinopsis y liga. LinkedIn no muestra la sinopsis por sí solo: pégala en el post.
Sigue leyendo