El nuevo EBR para Actividades Vulnerables
El Enfoque Basado en Riesgos transforma el cumplimiento PLD: obliga a identificar exposiciones propias, medirlas, establecer mitigantes, documentar resultados y mantener congruencia entre metodología, operación, clientes y mecanismos automatizados verificables permanentemente.
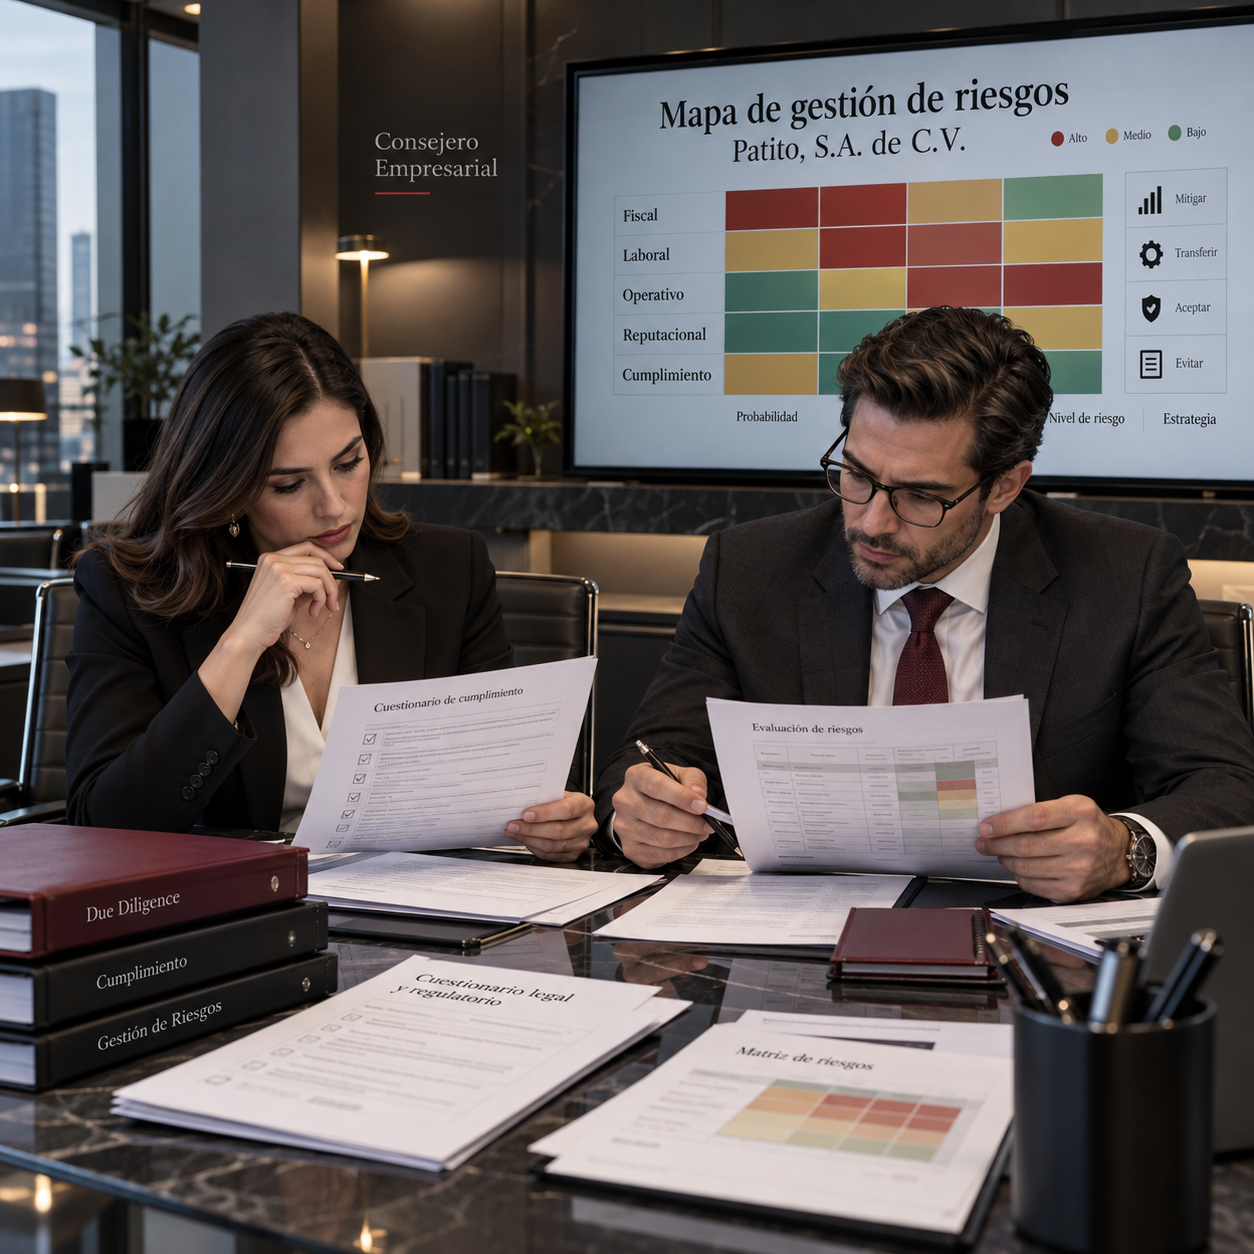
La incorporación del Enfoque Basado en Riesgos (EBR) al régimen de Actividades Vulnerables representa un cambio estructural en la manera de entender las obligaciones de prevención de lavado de dinero. El cumplimiento deja de descansar exclusivamente en controles uniformes —identificar clientes, conservar expedientes, presentar Avisos o respetar restricciones al uso de efectivo— y comienza a exigir una pregunta mucho más compleja: ¿cuáles son los riesgos específicos de esta organización y qué controles resultan razonablemente proporcionales para disminuirlos? Esa interrogante convierte al cumplimiento en un ejercicio de análisis permanente y no solamente en una sucesión de obligaciones formales.
El fundamento internacional se encuentra en la Recomendación 1 del Grupo de Acción Financiera Internacional (GAFI), que exige a los países identificar, evaluar y comprender sus riesgos de lavado de dinero y financiamiento al terrorismo y aplicar medidas proporcionales para mitigarlos. Esa misma lógica debe trasladarse a las instituciones financieras y a las Actividades y Profesiones No Financieras Designadas. El principio es sencillo, pero jurídicamente profundo: los recursos de prevención no deben distribuirse de manera idéntica frente a riesgos diferentes. Una operación, cliente, canal o zona geográfica con mayor exposición debe recibir controles reforzados; un supuesto efectivamente identificado como de bajo riesgo puede admitir medidas proporcionalmente menores cuando la regulación así lo permita.
Por ejemplo, una comercializadora de vehículos que opera únicamente de manera presencial, recibe pagos bancarizados de clientes nacionales y mantiene relaciones recurrentes con compradores plenamente identificados no enfrenta necesariamente el mismo riesgo que otra empresa del mismo sector que vende vehículos de alto valor a compradores ocasionales, acepta operaciones con estructuras societarias complejas y atiende clientes extranjeros mediante intermediarios. Ambas realizan formalmente la misma Actividad Vulnerable; sin embargo, su exposición no es idéntica. Precisamente para capturar esas diferencias existe el EBR.
El sector financiero cuenta desde hace años con experiencia en esta materia, el documento base refiere que, desde 2017, diversas Disposiciones de Carácter General incorporaron metodologías de evaluación de riesgos para entidades financieras, incluyendo identificación de productos y servicios, clientes y usuarios, zonas geográficas, transacciones y canales. La reforma a la Ley Federal para la Prevención e Identificación de Operaciones con Recursos de Procedencia Ilícita (LFPIORPI), publicada el 16 de julio de 2025, trasladó formalmente esta lógica a quienes realizan Actividades Vulnerables mediante la incorporación de la fracción VII al artículo 18, que establece la obligación de efectuar una evaluación con Enfoque Basado en Riesgos.
El desarrollo operativo de esa obligación se encuentra, conforme al documento proporcionado, en las Reglas de Carácter General modificadas mediante el Acuerdo 115/2026, particularmente en el Capítulo II Quáter, artículos 10 Septies a 10 Septies 6. Esto es relevante porque la Ley establece el deber general, mientras las Reglas definen cómo debe materializarse. En otras palabras, el artículo 18, fracción VII, establece el qué; la metodología prevista reglamentariamente determina el cómo.
Una primera precisión técnica resulta indispensable: el EBR no es lo mismo que clasificar individualmente a un cliente como de riesgo bajo, medio o alto. La evaluación con enfoque basado en riesgos mide la exposición global del sujeto obligado; la clasificación individual forma parte del conocimiento y monitoreo de cada cliente. Las herramientas se relacionan, pero no son intercambiables. Una empresa puede tener numerosos clientes catalogados individualmente como de riesgo bajo y, aun así, presentar un riesgo institucional elevado debido a su actividad, ubicación, canales, volumen de operaciones o características de los bienes que comercializa.
Pensemos en una joyería ubicada en una zona turística internacional, es posible que cada cliente individual sea identificado satisfactoriamente; sin embargo, la naturaleza de los bienes —alto valor, facilidad de transporte y posibilidad de concentrar riqueza—, el elevado porcentaje de clientes ocasionales y la exposición a compradores extranjeros pueden elevar el riesgo inherente de la organización. La calificación de un cliente no sustituye el diagnóstico institucional.
El EBR no consiste en comprar una matriz de riesgo ni en obtener una calificación automática: exige demostrar por qué una organización enfrenta determinados riesgos y cómo decidió mitigarlos
Identificar el riesgo antes de pretender mitigarlo
De acuerdo con los artículos 10 Septies y 10 Septies 1 referidos en el documento base, la metodología debe considerar diversos elementos: actos u operaciones; personas clientes o usuarias; países y áreas geográficas, y transacciones y canales de envío o distribución. Además, debe incorporar como referencia la Evaluación Nacional de Riesgos (ENR) y contemplar indicadores relacionados con los delitos previstos, entre otros, en los artículos 139 Quáter y 400 Bis del Código Penal Federal, vinculados respectivamente con financiamiento al terrorismo y operaciones con recursos de procedencia ilícita.
Identificar riesgos significa reconocer qué circunstancias pueden aumentar la posibilidad de que la actividad sea utilizada para introducir, transformar, transferir u ocultar recursos ilícitos. No basta con copiar una lista predeterminada.
En una inmobiliaria, por ejemplo, podrían ser indicadores relevantes la utilización frecuente de terceros para realizar pagos, estructuras societarias cuya composición resulte difícil de explicar, compradores ubicados en distintas jurisdicciones, adquisiciones incongruentes con la actividad declarada o cambios repentinos en la forma de pago. En una organización dedicada a recibir donativos, los indicadores serían distintos: aportaciones de terceros no relacionados, transferencias procedentes de jurisdicciones atípicas, donantes que solicitan devolución parcial de recursos o aportaciones significativamente superiores al comportamiento histórico.
Precisamente por estas diferencias, copiar la metodología de otro sujeto obligado del mismo sector resulta jurídicamente débil. Dos empresas pueden realizar la misma Actividad Vulnerable, pero operar con perfiles absolutamente diferentes. El EBR exige individualizar la exposición, no solamente identificar el giro económico.
Medir no significa asignar números arbitrariamente
El segundo nivel consiste en la medición. Una vez identificados los elementos e indicadores de riesgo, debe asignarse un valor que permita jerarquizarlos. El documento base explica que el modelo debe combinar información cuantitativa con valoración cualitativa y conducir a la determinación del riesgo inherente y, posteriormente, del riesgo residual. La fórmula conceptual puede expresarse como:
Riesgo inherente – eficacia de los mitigantes = riesgo residual.
El riesgo inherente representa la exposición antes de considerar controles. Los mitigantes son las políticas, procedimientos y herramientas que reducen esa exposición. El riesgo residual representa aquello que permanece una vez aplicados los controles.
Supongamos una empresa que comercializa obras de arte de alto valor, su riesgo inherente podría calificarse como elevado debido al valor unitario de los bienes, la posibilidad de operaciones internacionales y la intervención de intermediarios. Si la empresa dispone de procedimientos sólidos de identificación del cliente y beneficiario controlador, revisión de listas, verificación del origen de recursos, monitoreo transaccional y autorización reforzada para determinadas operaciones, esos mitigantes pueden disminuir el riesgo residual. Ello no significa que el riesgo desaparezca; significa que ha sido administrado.
Este punto es especialmente importante: el objetivo del EBR no consiste en obtener artificialmente una calificación baja. Una metodología que siempre produzca riesgo bajo puede ser más sospechosa que tranquilizadora si la naturaleza de la operación revela una exposición superior. El resultado debe ser consecuencia de los datos, no una cifra diseñada para obtener ventajas regulatorias.
La metodología debe construirse con información real
El artículo 10 Septies 2, conforme al documento proporcionado, exige utilizar información relacionada con clientes, actos u operaciones y montos correspondiente a un periodo no menor de doce meses. Para quienes todavía no cuenten con operación suficiente, se admite una metodología inicial basada en información proyectada, que deberá posteriormente actualizarse con datos efectivos.
La regla tiene una consecuencia práctica trascendente: el EBR no puede elaborarse adecuadamente si la empresa carece de bases de datos confiables.
Una inmobiliaria puede afirmar que sus operaciones de alto riesgo son excepcionales, pero debe poder demostrarlo. Si durante doce meses celebró 500 operaciones y 180 involucraron estructuras corporativas extranjeras, esa información debe reflejarse en la evaluación. No resultaría coherente calificarlas como un fenómeno marginal.
De la misma manera, una comercializadora que declara operar principalmente mediante transferencias bancarias debe ser capaz de sostenerlo mediante los registros históricos correspondientes. El EBR convierte los datos operativos en evidencia de cumplimiento.
El sistema automatizado no sustituye a la metodología
Uno de los aspectos más relevantes del nuevo régimen consiste en diferenciar entre metodología y tecnología. Conforme al documento base, el artículo 41 de las Reglas obliga a contar con mecanismos automatizados razonablemente adecuados al volumen, naturaleza, complejidad y riesgo de los actos u operaciones. Dichos mecanismos deben proveer información para la metodología y ejecutar determinados modelos de evaluación y clasificación. Sin embargo, el sistema no diseña jurídicamente el EBR por el sujeto obligado.
Esto evita un error frecuente: contratar una plataforma que entregue una calificación predeterminada y considerar cumplida la obligación.
Por ejemplo, si un software clasifica como “riesgo alto” a todo cliente extranjero y como “riesgo bajo” a todo cliente nacional, pero la empresa jamás documentó por qué la nacionalidad debe tener determinado peso, qué relación guarda con su actividad ni cómo se combina con otros indicadores, existe un sistema de puntuación, pero no necesariamente una metodología jurídicamente defendible.
Las reglas exigen consistencia entre ambos instrumentos. Si el Manual establece que el uso recurrente de terceros pagadores incrementa la ponderación de riesgo, el sistema debería reconocer ese indicador. Si la plataforma no registra terceros pagadores, existe una ruptura entre metodología y mecanismo automatizado.
El artículo 10 Septies 2, fracción I, referido en el documento base, cobra aquí especial importancia al exigir que no existan inconsistencias entre la información incorporada a la metodología y la que obra en los mecanismos automatizados. El cumplimiento debe formar una cadena lógica: datos → indicadores → ponderación → clasificación → mitigantes → monitoreo → evidencia.
Una metodología genérica puede cumplir formalmente con tener un documento, pero fracasar sustancialmente si sus indicadores, ponderaciones y controles no corresponden con la operación real del sujeto obligado
Los mitigantes deben demostrar eficacia
Identificar un control no equivale a demostrar que funciona. Una política escrita puede establecer, por ejemplo, que todos los beneficiarios controladores serán identificados; pero si en los expedientes falta esa información, el mitigante existe documentalmente y fracasa operativamente.
Por ello, la metodología debería evaluar no sólo qué controles existen, sino su grado de implementación y eficacia.
Supongamos que una empresa establece como mitigante revisar a todos sus clientes contra listas restrictivas. Si realiza el cotejo solamente al inicio de la relación y nunca vuelve a actualizarlo, la eficacia del control es distinta a la de un sistema que realiza verificaciones periódicas y conserva evidencia de coincidencias, descartes y decisiones.
Lo mismo ocurre con la capacitación. Incluir “capacitación anual” como mitigante puede ser razonable; sin embargo, deberán existir constancias, temarios, evaluaciones y evidencia de participación. En una revisión, el mitigante debe ser demostrable.
Los nuevos negocios deben evaluarse antes de comenzar
Otro elemento especialmente importante consiste en la obligación de revisar el riesgo antes de incorporar nuevos productos, servicios, modalidades, canales o tipos de clientes. Conforme al artículo 10 Septies, tercer párrafo, citado en el documento fuente, la evaluación debe preceder al cambio y no realizarse únicamente después de que éste haya comenzado a operar.
Imaginemos una comercializadora que históricamente vendía presencialmente y decide habilitar ventas completamente remotas. El nuevo canal puede modificar sustancialmente el riesgo de suplantación de identidad, intervención de intermediarios o utilización de medios de pago diferentes. Esperar doce meses para descubrir que el nuevo modelo aumentó la exposición sería contrario a la lógica preventiva del EBR.
La misma regla aplicaría a una empresa mexicana que decide comenzar a atender clientes de una nueva región internacional. Antes de iniciar, debería analizar el riesgo geográfico, los medios de pago previsibles, la posibilidad de identificar adecuadamente a clientes y beneficiarios controladores y las medidas reforzadas que podrían resultar necesarias.
La Evaluación Nacional de Riesgos es referencia, no sustituto
La metodología debe incorporar la Evaluación Nacional de Riesgos como elemento de contexto. Según el documento proporcionado, la ENR 2023 identificó diversos factores relativos a vulnerabilidades del régimen PLD/CFT, amenazas de lavado de dinero, financiamiento al terrorismo, financiamiento a la proliferación y factores emergentes. Sin embargo, la ENR no sustituye la evaluación particular.
Si la ENR identifica un determinado sector como altamente vulnerable, el sujeto obligado deberá incorporar esa circunstancia a su análisis, pero tendrá que explicar cómo se manifiesta específicamente en su organización. De igual manera, encontrarse en un sector relativamente menos expuesto no autoriza a ignorar circunstancias particulares que eleven su riesgo.
La lógica puede resumirse así: la ENR explica el entorno; el EBR explica a la empresa dentro de ese entorno.
La metodología debe revisarse y evolucionar
El artículo 10 Septies 3, conforme a la fuente, exige revisar la metodología cuando surjan nuevos riesgos, se actualice la ENR o, a más tardar, cada doce meses. Las revisiones deben constar por escrito y conservarse a disposición de la autoridad. Asimismo, cuando se detecten riesgos mayores o nuevos, deberán ajustarse los mitigantes para mantener el nivel dentro de la tolerancia definida por el propio sujeto obligado.
Una revisión anual no significa simplemente cambiar la fecha del documento. Debe compararse la evaluación anterior con la información actual.
Si durante un ejercicio una empresa comenzó a recibir un porcentaje creciente de clientes extranjeros, aumentó significativamente sus operaciones remotas o detectó más alertas relacionadas con terceros pagadores, esos cambios deberían afectar el resultado.
La trazabilidad histórica es esencial: debe ser posible explicar qué cambió, por qué cambió y qué medidas fueron adoptadas.
El Manual de Políticas Internas debe conversar con la metodología
El documento base refiere que el diseño de la metodología puede encontrarse dentro del Manual de Políticas Internas o en un documento separado, siempre que exista la referencia correspondiente. Los artículos 10 Septies y 37 exigen esa conexión documental.
La relación no es meramente formal. Si el EBR identifica determinados clientes como de riesgo elevado, el Manual debe prever qué medidas adicionales serán aplicadas. Si considera inaceptable determinado nivel de riesgo, deben existir criterios para limitar, rechazar o terminar relaciones.
Por ejemplo, una joyería podría determinar que clientes que pretendan realizar reiteradamente operaciones mediante terceros no relacionados requerirán revisión reforzada y autorización superior. Si el Manual no incorpora ningún procedimiento para ese supuesto, la evaluación detecta un riesgo que la organización no sabe cómo administrar.
El resultado puede tener consecuencias regulatorias directas
El EBR tampoco es un documento puramente diagnóstico. Conforme al material proporcionado, su resultado puede influir en otras obligaciones, como la posibilidad de aplicar determinadas medidas simplificadas a clientes de bajo riesgo conforme al artículo 15 del Reglamento reformado, así como en las exigencias relacionadas con la auditoría prevista en el artículo 18, fracción XI, de la LFPIORPI. Para determinados supuestos de riesgo elevado, las reglas contemplan la intervención de un auditor externo con certificación vigente.
Esto explica por qué sería especialmente riesgoso manipular la metodología para producir una calificación artificialmente baja. El resultado no es una etiqueta aislada: genera consecuencias dentro del sistema de cumplimiento.
La sanción no es el único riesgo
El incumplimiento del EBR puede generar consecuencias bajo los artículos 53, fracción II, y 54 de la LFPIORPI, toda vez que la evaluación prevista en el artículo 18 forma parte de las obligaciones del sujeto que realiza Actividades Vulnerables. Sin embargo, el verdadero costo de carecer de una metodología defendible puede ir más allá de la multa.
Una empresa sin EBR difícilmente podrá justificar por qué consideró suficiente determinado expediente, por qué aplicó medidas simplificadas, por qué clasificó a ciertos clientes de determinada manera o por qué consideró adecuados sus controles.
Ante una visita de verificación, el problema ya no será simplemente demostrar que existe un Manual. Será necesario acreditar que el sistema completo tiene coherencia.
Consideración final
El Enfoque Basado en Riesgos modifica profundamente la lógica del cumplimiento en materia de Actividades Vulnerables. Ya no es suficiente preguntar qué obligaciones exige la LFPIORPI; será necesario explicar por qué cada control resulta adecuado para los riesgos particulares de la organización.
Una metodología técnicamente sólida deberá identificar riesgos reales, medirlos con datos verificables, establecer ponderaciones justificables, valorar la eficacia de los mitigantes, obtener un riesgo residual y actualizarse cuando cambie la operación. El mecanismo automatizado deberá alimentar y ejecutar esa lógica sin sustituir el juicio metodológico del sujeto obligado.
El punto más importante es probablemente el más sencillo: el EBR no se compra terminado. Puede adquirirse tecnología, contratar asesoría o utilizar herramientas de análisis, pero la evaluación debe corresponder a la organización que será supervisada.
Una inmobiliaria, una joyería, una comercializadora de vehículos, un notario o una entidad receptora de donativos pueden encontrarse sujetos al mismo régimen de prevención; sus riesgos, sin embargo, no son intercambiables.
El nuevo modelo exigirá que cada sujeto obligado pueda demostrar una cadena completa: qué riesgos identificó, qué información utilizó, cómo los midió, qué controles implementó, por qué consideró eficaces esos controles, qué riesgo permaneció después de aplicarlos y qué decisiones adoptó como consecuencia.
Esa será probablemente la diferencia entre tener una matriz de riesgos y contar verdaderamente con un Enfoque Basado en Riesgos. El primer supuesto puede producir un documento. El segundo construye un sistema de cumplimiento capaz de ser explicado, actualizado y defendido frente a la autoridad.

Sobre el autor
Mtro. Adrián Alfonso Paredes Santana
Licenciado en Contaduría Pública y Abogado por la Universidad de Guadalajara, Maestro en Impuestos por Instituto de Especialización para Ejecutivos (IEE), Socio de las firmas PVE Consultores y ASMX Solutions
Compartir este análisis
Texto listo con título, sinopsis y liga. LinkedIn no muestra la sinopsis por sí solo: pégala en el post.
Sigue leyendo