El consejo ante un ciberataque
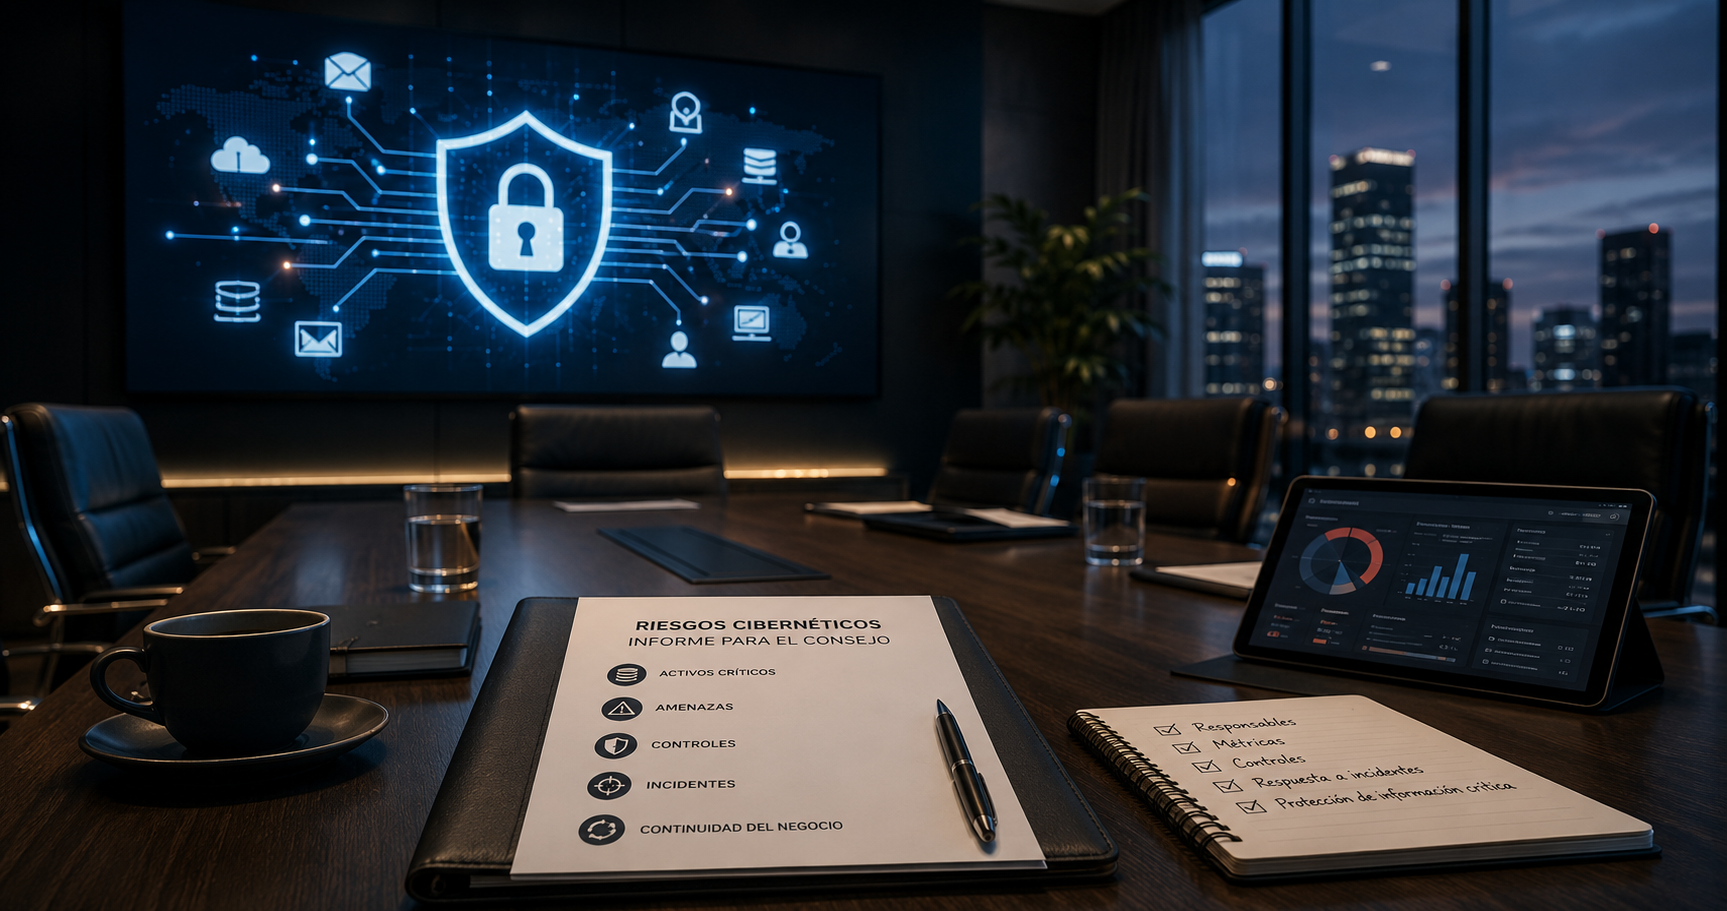
La ciberseguridad compromete la continuidad empresarial y exige supervisión del consejo. Analizamos deberes de protección de datos, notificación de vulneraciones, responsabilidades legales, controles preventivos y protocolos de respuesta ante incidentes.
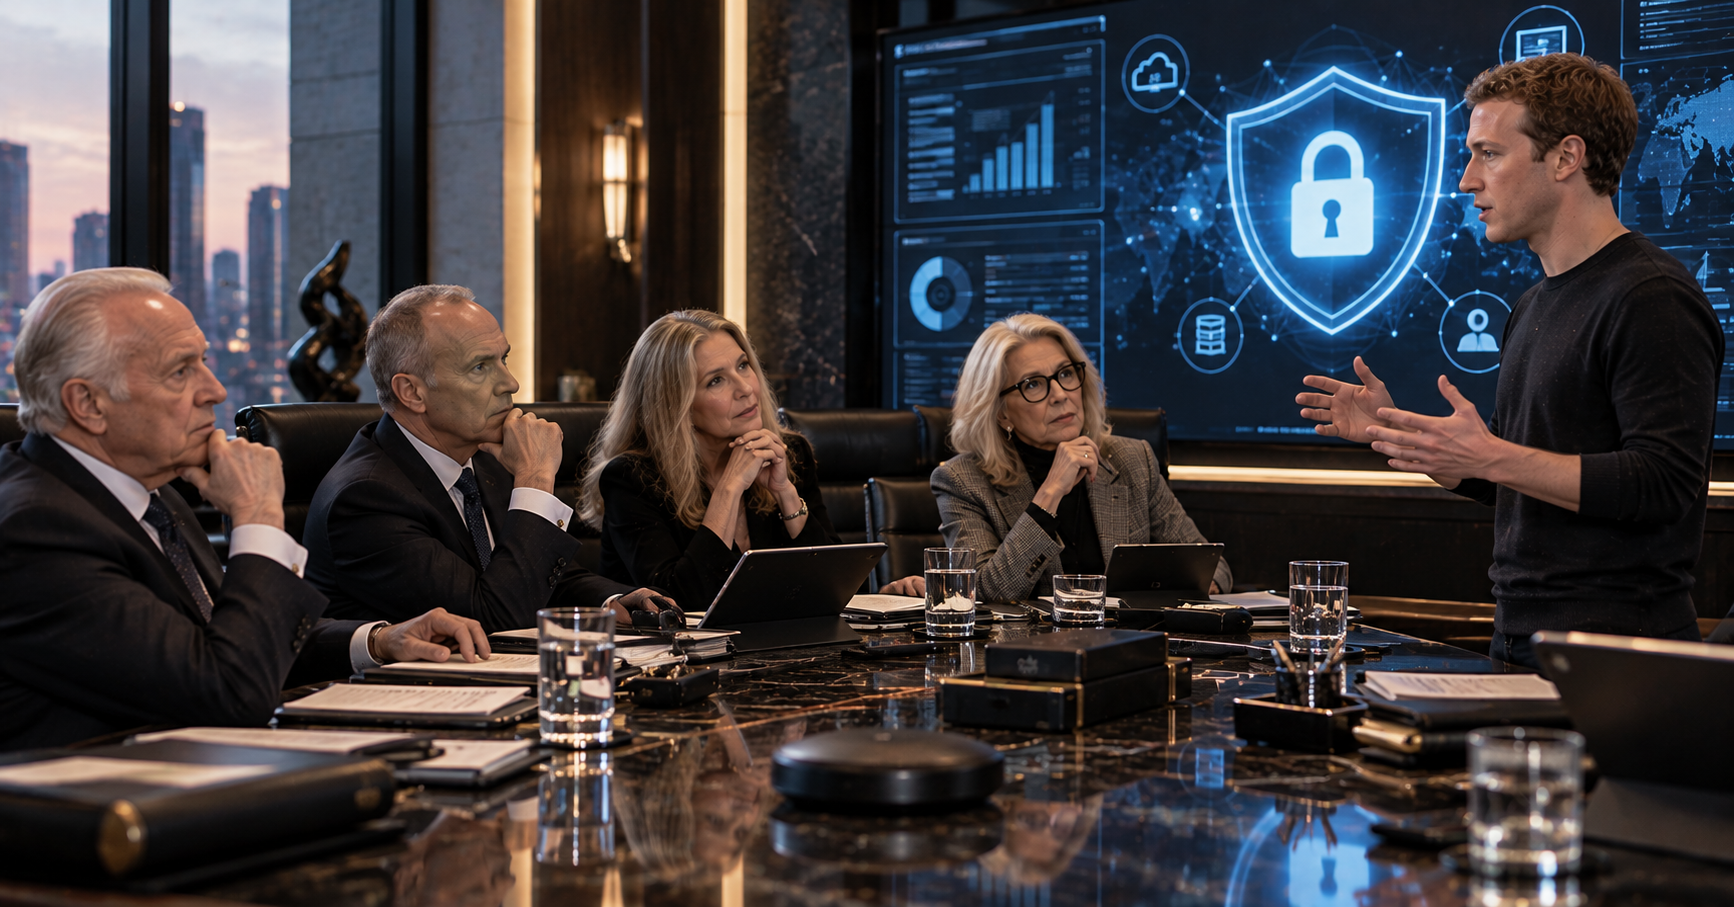
La ciberseguridad como riesgo estratégico del gobierno corporativo
Durante años, la seguridad informática fue considerada una responsabilidad exclusiva del departamento de sistemas. La administración confiaba en que la adquisición de programas de protección, la instalación de servidores y la contratación de proveedores tecnológicos resultaban suficientes para mantener a salvo la información empresarial. Sin embargo, la digitalización de los procesos productivos, financieros y administrativos ha transformado radicalmente la naturaleza de este riesgo.
Actualmente, un ataque informático puede impedir la emisión de comprobantes fiscales, interrumpir la nómina, paralizar operaciones bancarias, comprometer secretos comerciales o exponer información personal de trabajadores y clientes. Sus consecuencias no se limitan al costo de recuperar los sistemas: pueden extenderse a incumplimientos contractuales, pérdidas patrimoniales, reclamaciones y afectaciones reputacionales. Cuando una amenaza compromete la continuidad del negocio, su supervisión debe formar parte de la agenda del consejo de administración.
El Código CCE 2025 y la responsabilidad de supervisar
El Código de Principios y Mejores Prácticas de Gobierno Corporativo 2025, del Consejo Coordinador Empresarial (CCE), reconoce expresamente la importancia de la ciberseguridad. Su Mejor Práctica 11 recomienda que el consejo adopte medidas para proteger la información de la sociedad y la integridad de sus sistemas, verifique la existencia de lineamientos de ciberseguridad y promueva una cultura organizacional orientada a prevenir estos riesgos.
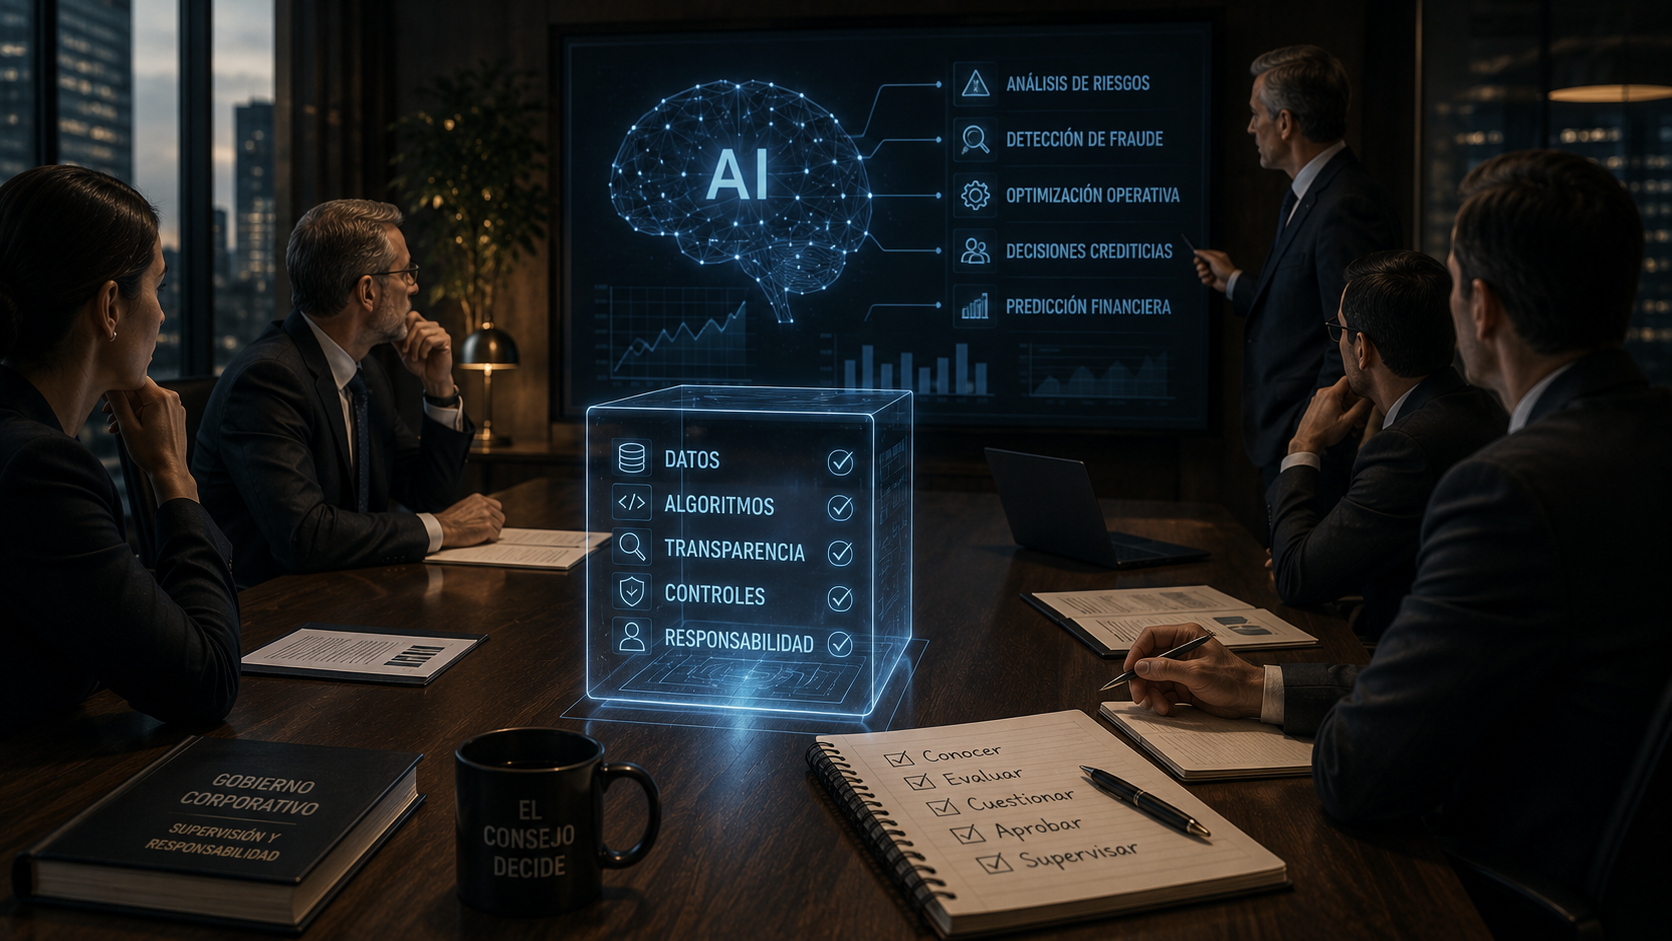
Esta responsabilidad no significa que los consejeros deban administrar personalmente las herramientas tecnológicas. Su función consiste en asegurar que la dirección general identifique las amenazas, destine recursos razonables a su prevención y establezca mecanismos para informar oportunamente sobre incidentes relevantes. La delegación de tareas operativas no debería confundirse con la renuncia a supervisar los riesgos estratégicos.
El propio Código desarrolla esta materia en su Mejor Práctica 73, que recomienda implementar un marco de ciberseguridad y un protocolo de actuación frente a incidentes. Asimismo, la Mejor Práctica 74 propone establecer un Sistema de Gestión de Seguridad de Datos Personales. Ambas recomendaciones pertenecen al ámbito del buen gobierno corporativo y no constituyen, por sí mismas, obligaciones legales generales para todas las sociedades.
La nueva legislación de datos personales
El 20 de marzo de 2025 se publicó en el Diario Oficial de la Federación una nueva Ley Federal de Protección de Datos Personales en Posesión de los Particulares (LFPDPPP), que sustituyó a la legislación de 2010. La reforma reorganizó el sistema institucional de protección de datos y trasladó las funciones correspondientes a la Secretaría Anticorrupción y Buen Gobierno, en los términos de la legislación aplicable.
El cambio no eliminó los deberes fundamentales de quienes recaban y utilizan información personal. Por el contrario, exige que las empresas revisen sus avisos de privacidad, procedimientos internos, contratos con proveedores y mecanismos de atención a los titulares. También obliga a distinguir entre la seguridad de los sistemas informáticos y la protección jurídica de los datos personales: ambos ámbitos se relacionan, pero no son equivalentes.
Una empresa puede sufrir una interrupción tecnológica sin que exista una vulneración de datos personales. Del mismo modo, puede incumplir la legislación de privacidad mediante un tratamiento indebido de información, aunque sus sistemas nunca hayan sido atacados. Esta distinción resulta indispensable para identificar correctamente las obligaciones legales.
El deber de seguridad: artículo 18 de la LFPDPPP
El artículo 18 de la LFPDPPP establece que todo responsable deberá implementar y mantener medidas administrativas, técnicas y físicas para proteger los datos personales contra daño, pérdida, alteración, destrucción, uso, acceso o tratamiento no autorizado.
La disposición también exige considerar el riesgo existente, las posibles consecuencias para los titulares, la sensibilidad de la información y el desarrollo tecnológico. Por tanto, no establece una solución uniforme para todas las empresas, sino un deber de protección que debe atender las características concretas del tratamiento.
Una sociedad que conserva expedientes médicos de trabajadores, información financiera de clientes o documentos de identificación requiere controles acordes con la sensibilidad de esos datos. Entre las medidas pertinentes pueden encontrarse la autenticación multifactor, la restricción de accesos, el cifrado, los respaldos y la capacitación del personal. Su selección debe responder a una evaluación documentada de riesgos y no únicamente a decisiones presupuestarias.
La obligación de comunicar vulneraciones de seguridad
El artículo 19 de la LFPDPPP establece que las vulneraciones de seguridad que afecten significativamente los derechos patrimoniales o morales de los titulares deberán comunicarse de forma inmediata, para que puedan adoptar medidas de protección.
Esta obligación contiene dos elementos esenciales: la existencia de una vulneración y la afectación significativa de los derechos correspondientes. En consecuencia, no todo incidente informático genera automáticamente el deber de notificar a todos los clientes o trabajadores. Debe realizarse una evaluación jurídica y técnica de la información comprometida, los riesgos derivados de su exposición y las consecuencias previsibles para sus titulares.
La ley tampoco establece, en ese artículo, un plazo general expresado en 24 o 72 horas. Utiliza el criterio de inmediatez, cuya aplicación exige actuar con diligencia una vez identificadas las circunstancias relevantes. Por ello, resulta indispensable contar con procedimientos que permitan detectar incidentes, determinar su alcance y adoptar oportunamente las decisiones de comunicación.
El artículo 20 complementa estas obligaciones mediante el deber de establecer mecanismos de confidencialidad para quienes intervengan en el tratamiento de datos personales, incluso después de concluir su relación con el responsable.
Responsabilidad del consejo y deber de diligencia
La Ley General de Sociedades Mercantiles (LGSM) regula las responsabilidades de los administradores de las sociedades anónimas. Su artículo 157 establece que estos tienen la responsabilidad inherente a su mandato y la derivada de las obligaciones que les impongan la ley y los estatutos. A su vez, el artículo 158 contempla supuestos específicos de responsabilidad solidaria frente a la sociedad.
Estas disposiciones no convierten automáticamente a cada consejero en responsable personal de cualquier filtración informática. Para determinar una eventual responsabilidad deben examinarse los deberes incumplidos, la conducta atribuible al administrador, los daños y los demás elementos jurídicos aplicables.
En las sociedades sujetas al régimen correspondiente de la Ley del Mercado de Valores, el artículo 30 desarrolla el deber de diligencia de los consejeros, incluyendo la necesidad de solicitar y obtener información relevante para desempeñar sus funciones. En este contexto, la supervisión de los riesgos tecnológicos exige contar con información suficiente para evaluar decisiones y adoptar medidas razonadas.
Del riesgo técnico al control institucional
La Mejor Práctica 73 del Código CCE recomienda adoptar un marco de ciberseguridad basado en la identificación, evaluación y gestión de amenazas. También propone establecer protocolos que contemplen la comunicación al consejo, la atención de personas afectadas y el restablecimiento de las operaciones. Por su parte, la Mejor Práctica 74 recomienda un sistema de gestión de datos personales que incluya inventarios, identificación de responsables, análisis de riesgos, evaluación de medidas de seguridad, auditorías y capacitación.
Estas herramientas permiten que el consejo supervise resultados sin intervenir en decisiones técnicas cotidianas. Es recomendable que reciba informes periódicos sobre incidentes, vulnerabilidades críticas, cumplimiento de planes de remediación, disponibilidad de respaldos y resultados de evaluaciones independientes. La periodicidad debe guardar proporción con la exposición de la empresa. Una revisión semestral puede resultar razonable para determinadas organizaciones, mientras que aquellas cuya operación depende intensamente de plataformas digitales podrían requerir seguimiento más frecuente.
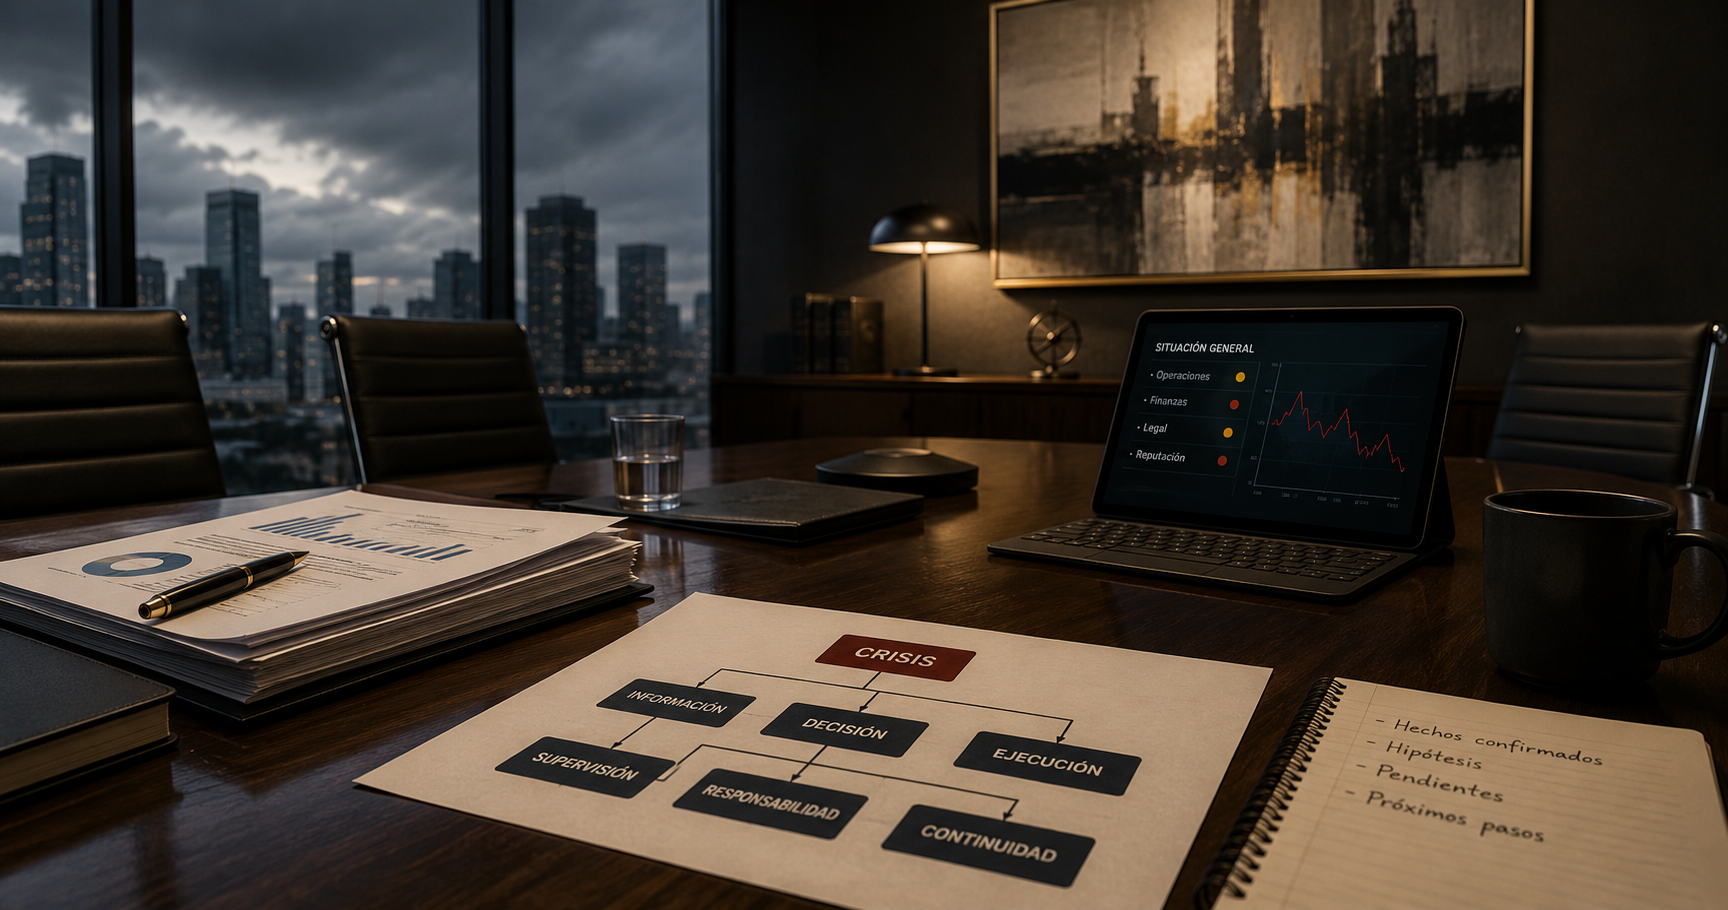
El protocolo de respuesta debe existir antes del ataque
Un protocolo eficaz debe definir quién dirige la respuesta, cuándo se informa al consejo, cómo se preservan evidencias y quién determina las comunicaciones legalmente exigibles. También debe establecer mecanismos para recuperar operaciones críticas, coordinar proveedores especializados y evaluar posibles responsabilidades contractuales.
Cuando existan indicios de conductas delictivas, deberá valorarse la presentación de la denuncia correspondiente. Los artículos 211 Bis 1 y siguientes del Código Penal Federal contemplan diversos delitos relacionados con el acceso ilícito a sistemas y equipos de informática, aunque su aplicación dependerá de los hechos concretos.
La empresa afectada puede ser víctima de un delito y, simultáneamente, enfrentar obligaciones derivadas de la protección de datos personales. Por ello, la respuesta debe coordinar las dimensiones tecnológica, jurídica, operativa y comunicacional.
Los simulacros periódicos permiten comprobar si el protocolo funciona realmente. Una política que nunca se ha probado puede resultar insuficiente cuando las decisiones deben adoptarse bajo presión y con información incompleta.
Proveedores tecnológicos y riesgos compartidos
La contratación de servicios en la nube, plataformas de nómina, sistemas de facturación y proveedores de almacenamiento no elimina las obligaciones de la empresa respecto de los datos personales que trata.
Los contratos deben identificar las responsabilidades de cada participante, establecer medidas de confidencialidad y seguridad, regular el acceso a la información y prever mecanismos de colaboración ante incidentes. También conviene revisar las condiciones de subcontratación, conservación, devolución y eliminación de datos.
En particular, el consejo debería procurar que la administración conozca cuáles proveedores concentran funciones críticas y qué consecuencias tendría la interrupción de sus servicios. La continuidad empresarial depende cada vez más de terceros cuya vulnerabilidad puede convertirse en un problema propio.
Conclusión: supervisar el riesgo es una obligación de gobierno
La ciberseguridad y la protección de datos personales ya no pueden permanecer al margen del gobierno corporativo. La LFPDPPP establece obligaciones jurídicas concretas; la LGSM y la LMV proporcionan marcos de responsabilidad para los administradores, y el Código CCE 2025 recomienda mecanismos específicos de supervisión y gestión.
La prevención absoluta de incidentes resulta imposible. Sin embargo, ello no justifica la ausencia de políticas, controles o procedimientos de respuesta. La diligencia empresarial debe manifestarse en decisiones documentadas, recursos proporcionados al riesgo y seguimiento efectivo de las medidas adoptadas. Un consejo responsable no es aquel que promete que la empresa nunca sufrirá un ciberataque, sino aquel que ha procurado que la organización esté preparada para prevenirlo, contener sus consecuencias y preservar la continuidad del negocio.
Sobre el autor
Mtro. Adrián Alfonso Paredes Santana
Licenciado en Contaduría Pública y Abogado por la Universidad de Guadalajara, Maestro en Impuestos por Instituto de Especialización para Ejecutivos (IEE), Socio de las firmas PVE Consultores y ASMX Solutions
Compartir este análisis
Texto listo con título, sinopsis y liga. LinkedIn no muestra la sinopsis por sí solo: pégala en el post.
Sigue leyendo